30 秒看懂
2026 年 10 月,Peter Yang 看到安全事件报道,又收到有关电子邮件访问的 Google 提醒,于是检查自己的账户并整理了六项清单。他建议检查已连接应用、使用不同密码、开启双重验证、检查 API 密钥和软件更新,并谨慎对待紧急泄露通知。他演示的提示词要求 AI 智能体先报告发现,再经批准进行更改;新密码则由他自己输入。
- 1访问提醒促使 Yang 检查自己的连接他说,多个智能体使用 Linux 机器,因此仅凭提醒无法判断是哪一个访问了邮件。他花时间检查了账户。
- 2审查提示词要求先报告、后更改Yang 的提示词要求智能体未经批准不更改或安装任何东西,也不查看密码。它覆盖六类事项,并要求明确说明无法检查的内容。
- 3密码管理器可以识别重复和弱密码Yang 展示了密码管理器的检查结果,并介绍如何让助手导航到修改页面、由自己输入新密码。
- 4项目弃用后,不再使用的 API 密钥可能仍然有效Yang 在自己的账户中发现了两个未使用的密钥,建议检查正在使用和不再使用的密钥。
- 5紧急泄露通知本身也可能是钓鱼信息Yang 建议检查发件人和链接目的地,不要看到令人担忧的邮件就立即操作。
要点建议
- 检查哪些已连接应用能够访问重要账户,移除不再需要的访问权限。
- 为不同账户使用不同密码,并为重要账户开启双重验证。
- 检查不再使用的 API 密钥和软件更新,再决定如何更改。
- 通过可信渠道核实紧急泄露通知,不要立即跟随邮件链接。
- 使用智能体检查时,Yang 要求它先报告,由自己处理密码并批准更改。
按章节阅读整理后的全文
Yang 为什么检查自己的账户
Yang 介绍了 2026 年 10 月的安全报道和一条邮件访问提醒,并提出个人检查的六个方面。
2026 年 10 月,我看到一系列安全事件报道,包括 PHP 漏洞警告,以及银行发现未经审核的 AI 智能体进入客户账户的报道。我把这种情况理解为攻击者与防御者竞相发现既有软件漏洞。
我也曾把多个 AI 智能体连接到自己的 Google 账户。收到一条关于 Linux 机器访问邮件的提醒后,仅凭这条描述无法判断是哪一个智能体。我花了两个小时检查账户,并决定制作一份清单。
我的六个检查方面是:已连接应用、不同账户的独立密码、双重验证、API 密钥、软件更新和可疑消息。我建议逐项检查,而不是假设一封紧急邮件或一条陌生访问提醒就能解释全部情况。
AI 辅助检查先报告、后批准
他的提示词要求报告发现和检查盲区,不暴露密码,也不自动更改。
我为 AI 助手编写了一段提示词,让它检查能够访问的账户和设备并生成报告。提示词要求未经批准不删除、更改或安装任何东西,不查看密码,并说明哪些内容无法检查。示例报告把发现和建议的下一步分类列出。
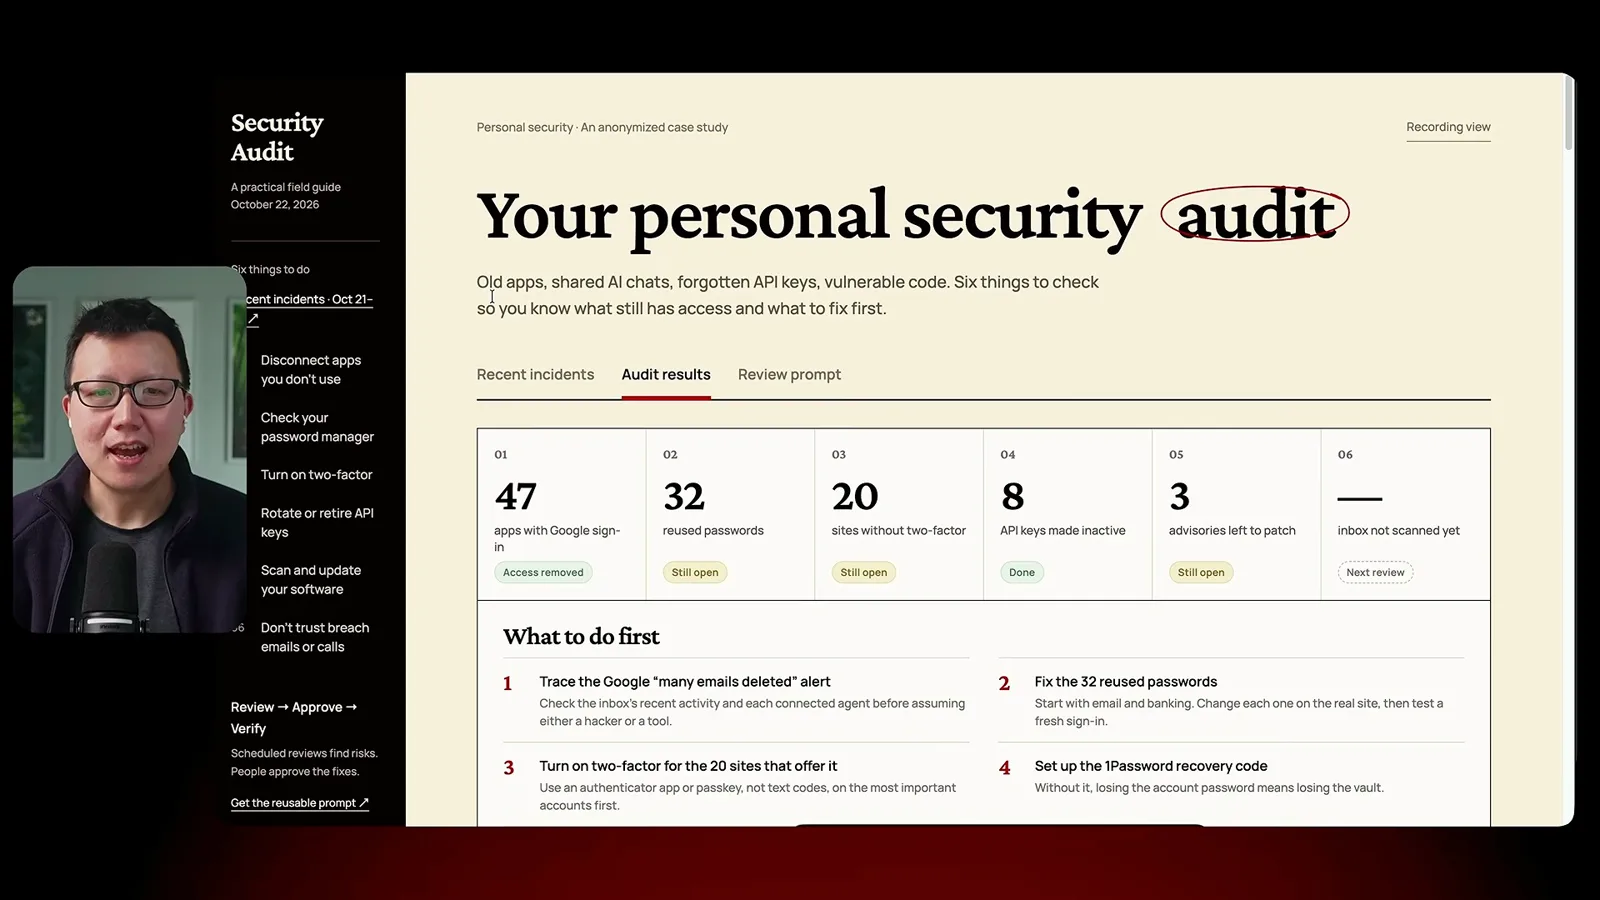
已连接应用、密码和双重验证
Yang 检查应用访问权限、重复密码和登录保护。他使用验证器应用获取验证码。
首先,我检查连接到 Google 账户的应用,决定哪些仍需要访问权限。我演示了让智能体列出候选项,再由自己选择保留或断开。示例中有 47 个已连接应用。
第二,我使用密码管理器找出重复或弱密码,并换成各不相同的密码。示例检查结果显示了重复凭据和可以开启更强登录保护的网站。我说,这个产品没有赞助本视频。
修改密码仍需要访问各个网站。我介绍了让助手导航到修改密码页面、由自己登录并输入新密码的做法。我还讨论了一项面向智能体的密码管理器功能,但将工作方式说明为自己的理解,而不是已核实的规格。
第三,我建议为重要账户开启双重验证。由于短信可能被截获,我更喜欢使用验证器应用,而不是短信验证码。登录时,应用会显示需要输入的代码。
API 密钥、更新和可疑消息
Yang 讨论如何检查密钥和软件,再谨慎核实紧急泄露消息。
第四,我检查 API 密钥。我建议识别泄露或不再使用的密钥,轮换仍在使用的密钥,并停用不再需要的密钥。放弃一些项目后,我在一个账户中发现两个未使用但仍有效的密钥。
第五,我要求助手列出软件更新并检查项目依赖,但不自动安装任何东西。审阅结果后,我可以决定批准哪些更新或移除操作。我建议在修复发布后再次检查。
第六,我谨慎对待声称发生泄露的紧急邮件和电话。我演示了如何检查发件人和链接目的地,而不是看到声称账户被入侵的消息就立即跟随链接。目的是区分真实通知和钓鱼尝试。
这段检查提示词将六个方面汇总成报告。我建议根据结果决定要处理什么,同时确认助手能检查和不能检查的内容,并由自己掌控更改。
同频道的其他文章
 46:40EN → 简体中文
 Peter Yang· 2026年11月8日播客 · 2 人对谈Ashley Alexander:我如何用 AI 照顾患癌的父母嘉宾 Ashley Alexander · 主持 Peter Yang一位照护者用 AI 准备就诊、整理病历和提出更好的问题,治疗仍由医生主导。
 17:50EN → 简体中文Peter Yang· 2026年11月4日播客Peter Yang 用 AI 帮助照顾母亲的五个步骤Yang 用共享照护摘要和整理好的病历协调就诊,同时为家人留出时间。
 15:03EN → 简体中文Peter Yang· 2026年11月3日播客Peter Yang 如何用 AI 电话助手协商网费AI 打电话谈到了更低价格和更快网速,但 Yang 仍需亲自批准套餐变更。
 33:09EN → 简体中文Peter Yang· 2026年11月1日播客 · 2 人对谈Jaclyn Konzelmann:AI 能做的更多,更要选择值得做的事嘉宾 Jaclyn Konzelmann · 主持 Peter YangGoogle Labs 将简短的策略文档与原型、用户共创及结束实验后的经验结合起来。
 13:05EN → 简体中文Peter Yang· 2026年10月28日播客Peter Yang 测试 Genie 4:场景逼真,游戏性仍不成熟五个现场演示展示了响应提示词和声音的场景,也暴露出动作不稳定、游戏机制有限的问题。
 1:06EN → 简体中文Peter Yang· 2026年10月26日播客Peter Yang 谈为个人企业设置工资发放在一次付费合作中,Yang 介绍了自己遇到的手续,以及与企业账户整合的工资发放产品。