30 秒看懂
Theo Browne 讨论 Linux 漏洞、npm 供应链事件,以及 AI 可能如何改变安全工作的速度。他关于扩大早期披露和暂时私下准备修复的提议涉及重要的透明度和许可取舍;他提到的事件并非都已证实由 AI 驱动。文章参考了 [Jeff Kaufman 对披露流程的分析](https://www.jefftk.com/p/ai-is-breaking-two-vulnerability-cultures)和 [Mozilla 的防御研究](https://hacks.mozilla.org/2026/05/behind-the-scenes-hardening-firefox/)。
- 1披露需要权衡私下协调可以留出准备时间;公开修复和更短的保密期则能让更多防御方更早获知。
- 2小型补丁分析实验原文报告每个模型只运行一次,没有对照组;它展示一种可能性,不能证明模型的可靠性。
- 3区分事件和 AI 归因TanStack 入侵展示了供应链风险,但视频没有证明 AI 导致了该事件。
- 4更早协调下游Theo 建议扩大受信任的接收方范围,但资格、泄露和公平性问题仍待解决。
- 5规划恢复离线和异地备份需要测试恢复并保护凭据,才能更有用。
- 6根据风险打补丁紧急安全修复和刚发布的依赖可能需要不同的响应速度。
要点建议
- 补丁公开与设备完成更新是两个不同的里程碑。
- AI 辅助审查既能帮助防御方,也能帮助攻击者,但具体事件的归因需要证据。
- 披露时间需要权衡准备、尽早警示和他人独立发现的风险。
- 备份应包括受保护的副本,并测试恢复过程。
- 补丁的紧急程度和供应链审查应根据具体风险判断。
按章节阅读整理后的全文
加速变化的安全环境
Theo 介绍多起不同的安全事件,警告 AI 可能加速发现和利用漏洞。这些事件并非都已确立与 AI 有关。
近期报告涉及 Linux 权限提升漏洞、被入侵的 npm 软件包、curl 问题以及 GitHub 漏洞。我觉得事态发展令人担忧,但这些事件的原因和影响各不相同。它们同时出现,不能证明每一起都由 AI 发现或利用。
我担心 AI 可能同时加速漏洞发现和利用,改变维护者与用户可用于响应的时间。这是对风险的判断,并不能证明所有系统已经遭入侵,也不能证明攻击者能够自动利用每一个缺陷。
受到考验的披露文化
Linux 漏洞报告展示了协调披露与低调发布修复之间的张力。时间安排因项目和风险而异。
Copy Fail 及后续相关 Linux 报告说明了本地权限提升为何重要:在易受攻击的系统上,权限有限的进程可能获得更高权限。暴露情况取决于内核、配置、发行版和补丁状态,应查看发行版公告,而不能假定所有 Linux 安装的状态相同。
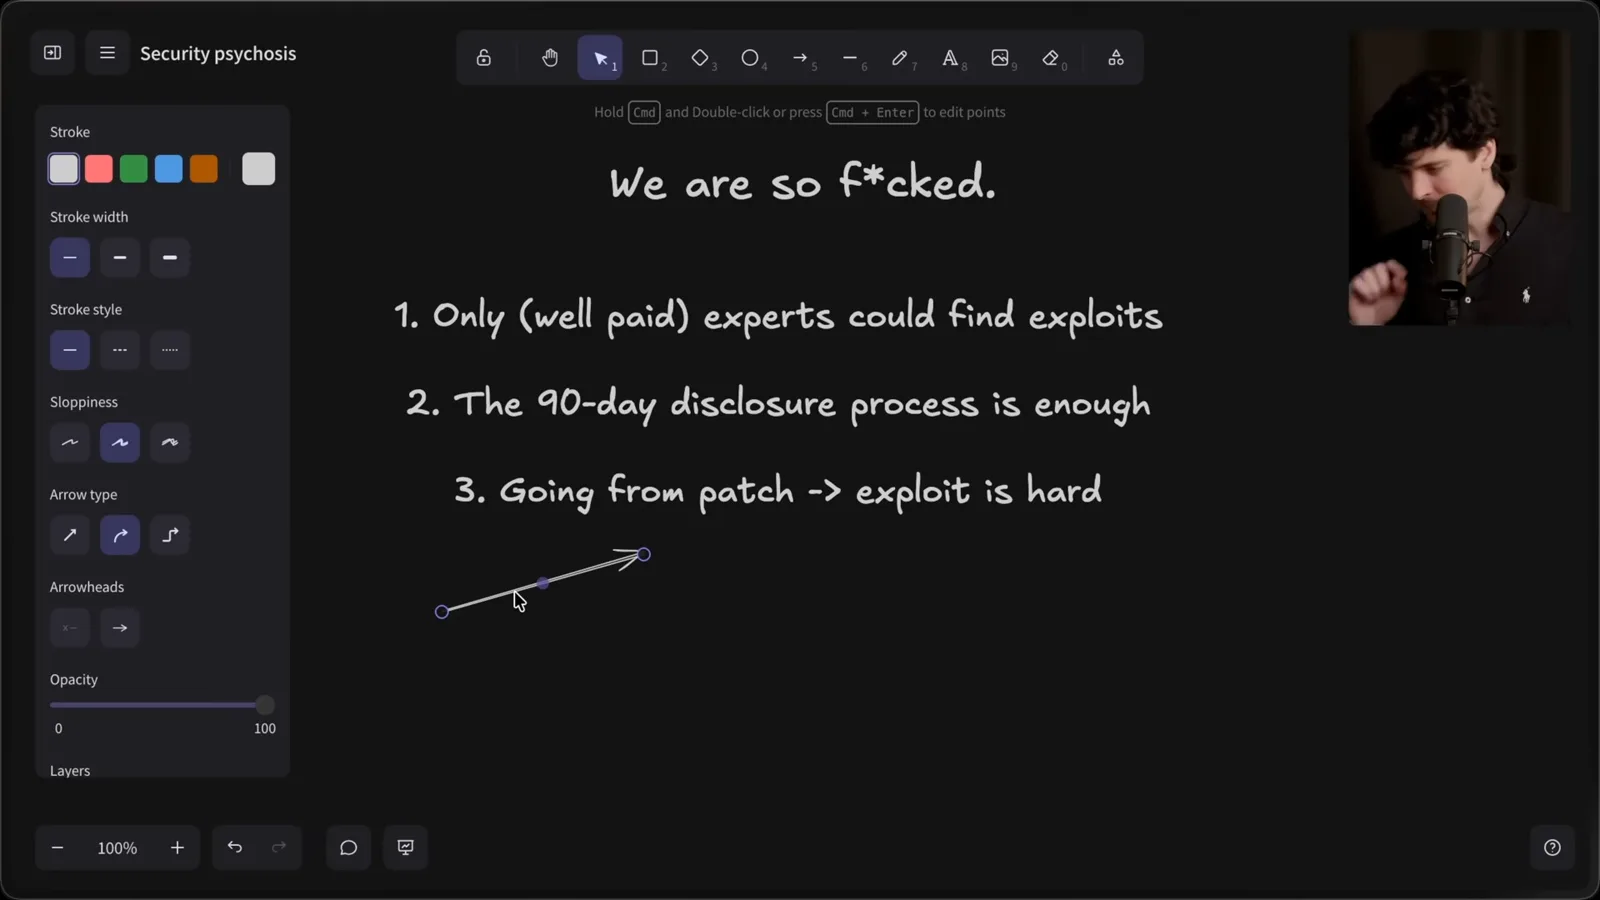
我认为,大量安全报告正在考验我们过去对发现和修复需要多久的假设。我尤其质疑:是否只有专家能发现严重缺陷、较长的协调披露窗口是否总有帮助,以及从公开代码中识别可能涉及漏洞的修复是否仍然困难。
协调披露通常指先私下报告漏洞,留出修复时间,然后再公开细节。90 天等窗口在某些政策中常见,但并不是普遍规则。它的取舍是在给防御方争取时间的同时,承认其他人可能独立发现同一问题。
另一种传统是在公开场合快速修复错误,但不强调其安全含义。这可以推动补丁尽快落地,但修改一旦公开,观察者就可能推断它修复了什么。它从来不能保证保密;AI 辅助审查可能改变分析修改所需的成本和速度。
Jeff Kaufman 用 Copy Fail 的后续事件说明两种做法之间的张力:修复公开分享,安全影响暂时受限,随后另一位观察者识别并披露了其含义。Kaufman 提到,首次报告九小时后又出现独立报告;仅凭时间间隔不能证明 AI 参与。
Kaufman 认为,低调公开修复和长期保密都面临挑战,并建议考虑缩短保密期。我认同这一担忧,但没有一个期限适用于所有项目:更短的窗口可能让防御方更早得到警示,也可能减少准备和分发补丁的时间。
分析补丁与分发修复
一个小型模型实验表明,公开修改可能透露安全含义。Theo 讨论下游更新需要的时间。
文章介绍了一个小型示例测试:让三个模型判断一个提交是否像安全修复。提供完整提交时,三者都识别了;只提供差异时,它们的判断不同。作者提醒,每个模型只运行一次、没有对照组,因此不能据此可靠比较模型性能。
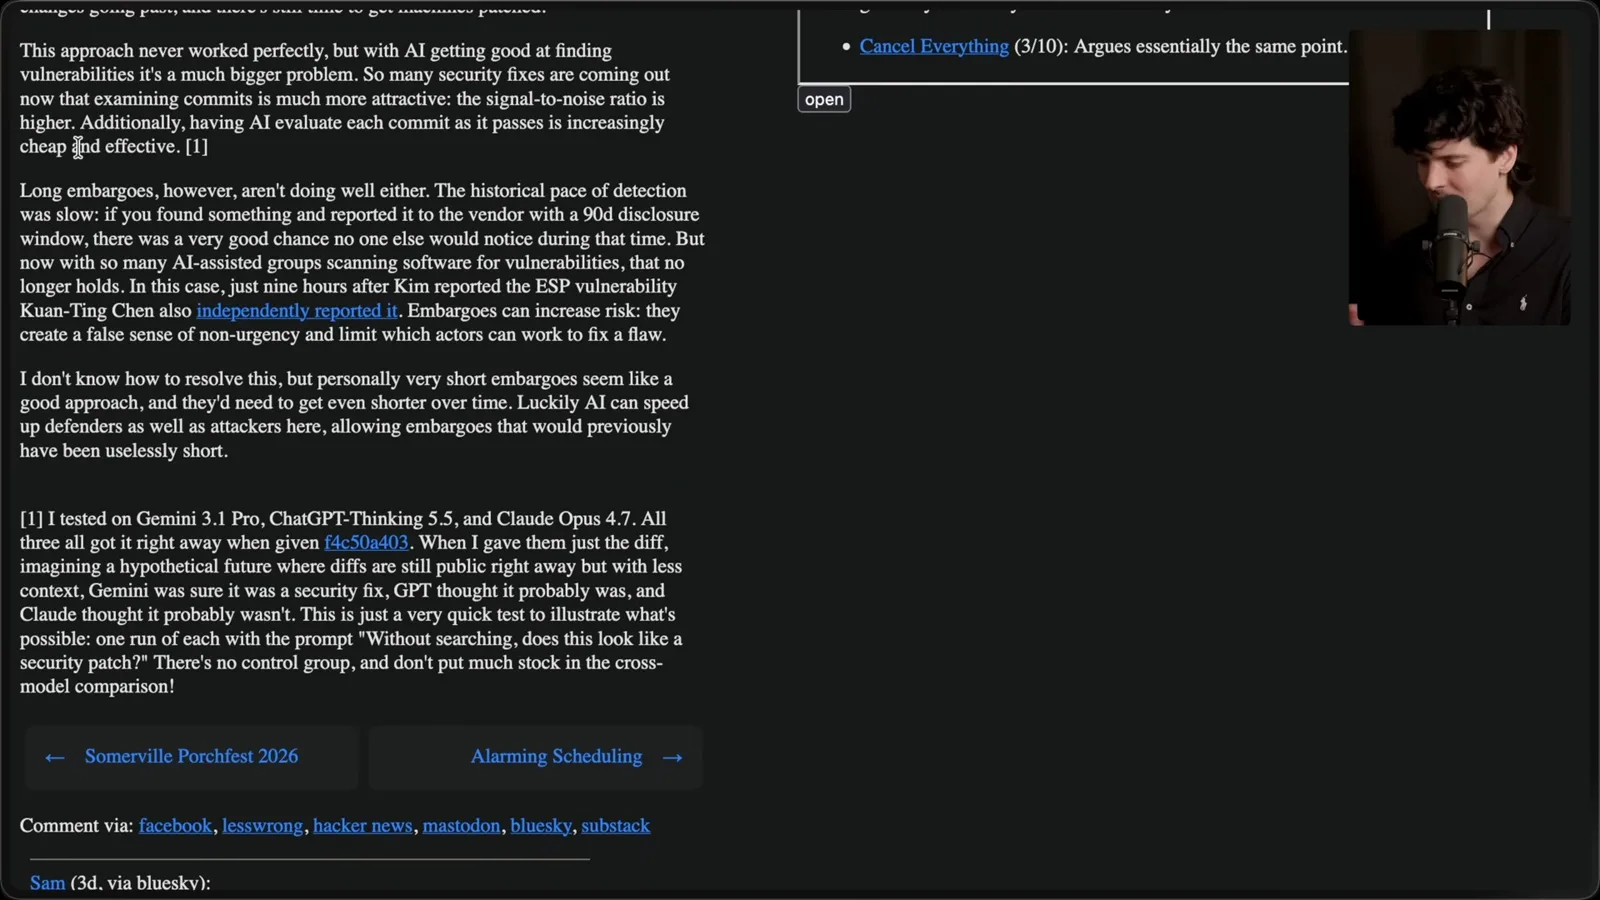
我担心自动化可能帮助人们优先调查可疑提交,从而缩短修复公开与攻击未修补系统之间的时间。识别可疑修改不等于能可靠地产生可用利用方法,视频也没有测量两者之间的转化率。
上游项目收到补丁,不等于每台设备都已获得它。发行方需要评估、集成、测试和发布更新,用户随后还要安装。披露安排因项目和供应商而异,因此不能笼统地说发行版维护者从不会在公开前获知。
供应链风险与应对
Theo 讨论 TanStack 事件,并提议让受信任的下游参与者更早获知。该提议存在重要的治理与安全取舍。
TanStack 的 npm 事件是另一个供应链风险案例。攻击者通过针对发布流程的攻击发布了恶意软件包。AI 可能降低部分安全工作的成本,但视频没有证据证明 AI 导致了这起具体入侵。
我担心,如果攻击更快或更易规模化,学校、医院、开发者和普通用户会受到影响。严重程度因系统而异,关于大范围入侵的预测也存在不确定性。尽管如此,组织仍可以同时规划预防和恢复,而不是依赖完美防御。
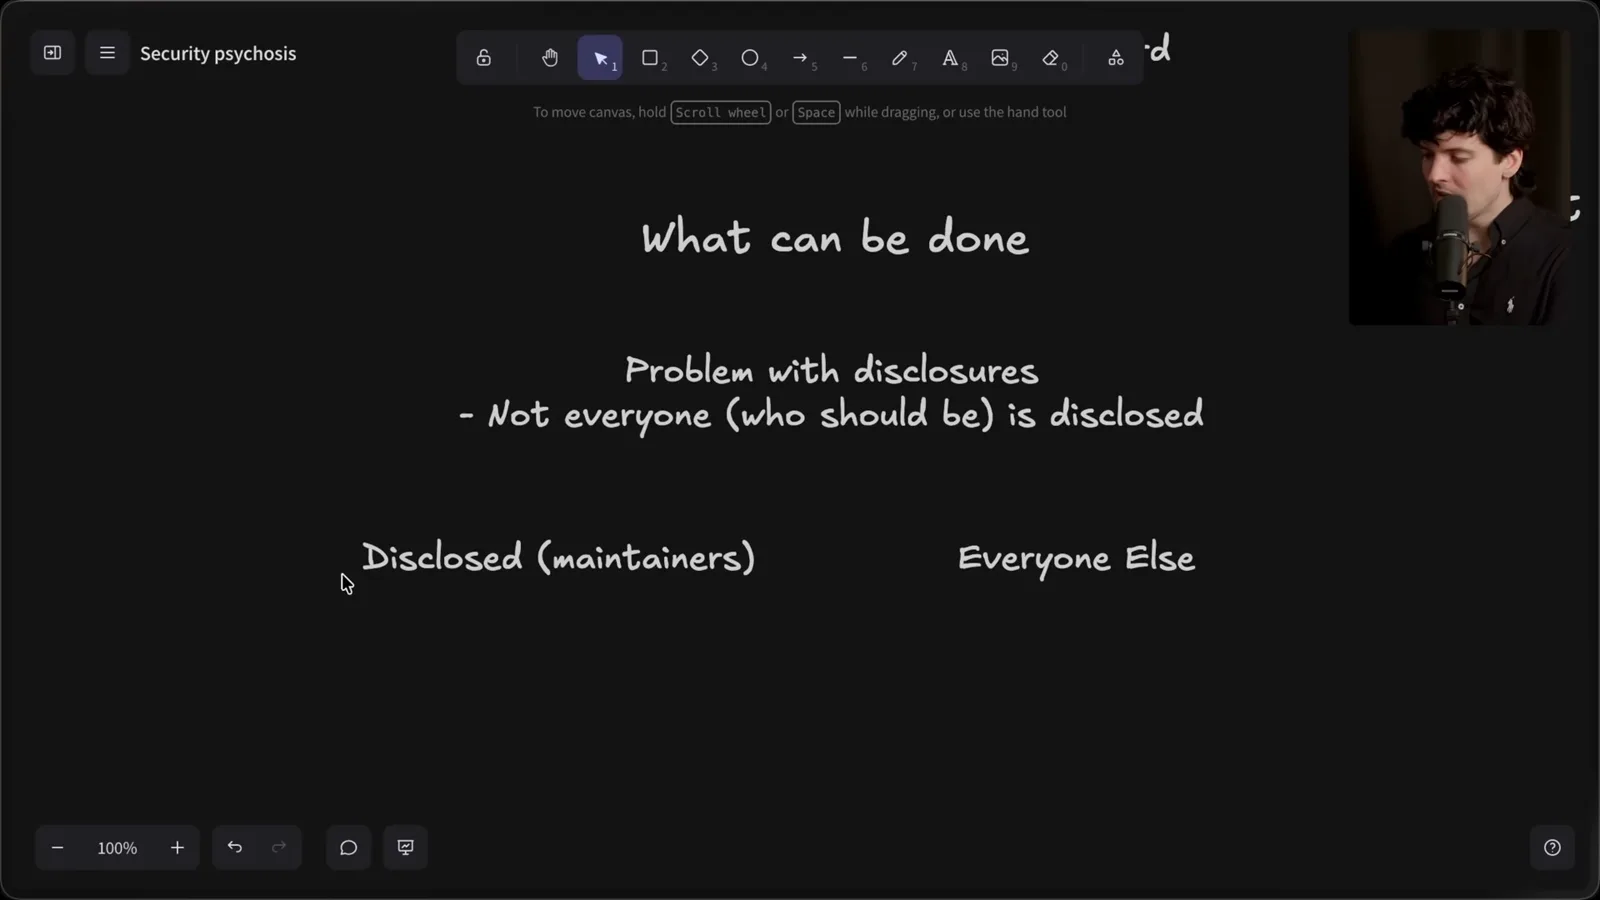
我建议将早期披露扩大到一组受信任的下游维护者和运营方,让他们在细节公开前准备更新。这可能减少部分延迟,但也会带来难题:谁有资格、如何保护信息、小项目如何参与,以及更大的知情范围是否增加泄露风险。
暂时私下准备修改
Theo 设想私下准备修复、之后公开的流程。许可、透明度和审查仍需进一步分析。
我还建议,暂时私下准备部分安全修改,再通知受信任的发行方,并在部署推进后公开源码。这是供讨论的提议,不是已经确立的最佳实践。它需要仔细分析许可、可复现构建、独立审查,以及对闭源修改所需的信任。
我用一个类比来推测:公司发布稳定版本时,可能希望暂时保留实验性功能。这不能证明任何特定团队的真实动机。选择性开放可能帮助部分协调,也可能削弱透明度,并将受影响的社区排除在外。
在我设想的流程中,维护者先评估问题并准备修复,再提醒受信任的下游发行方,之后更广泛地披露修改。难点不只是增加私有分支:参与方还需要公平、安全的流程,并遵守相关许可义务。
我承认这种方式很复杂,最多也只是暂时措施。视频中我把选择描述得很尖锐,但事情不一定只有接受我的提议或放弃开源这两种选项。其他披露、审查、分发和安全开发方法同样值得考虑。
备份与家庭准备
Theo 关注恢复、离线副本和核实异常请求。为入侵做准备不代表入侵已经发生。
在个人韧性方面,我既考虑防止数据泄露,也考虑保住数据的可用性。可以假设入侵有可能发生,并据此规划恢复;这不意味着有证据表明你的所有数据真的已经被盗。关键问题是:如果唯一可用副本遭到销毁或加密,会发生什么?
我正在制作多份备份,包括更新间隔期间离线或断开连接的副本,以及其他地点的副本。备份只有能恢复时才有用,因此测试恢复和保护备份凭据也很重要。应根据数据的重要性及可接受的损失量选择频率和存储方式。
与家人讨论冒充和紧急情况。熟悉的声音或来电号码本身未必能证明身份;可以约定通过可信渠道核实异常请求。我还建议找出重要记录并制作可访问的备份,适合时也可保留纸质副本。
什么可能改变前景
他考虑漏洞发现速度下降和防御工具改善的可能性,最后讨论安全设计和基于风险的补丁策略。
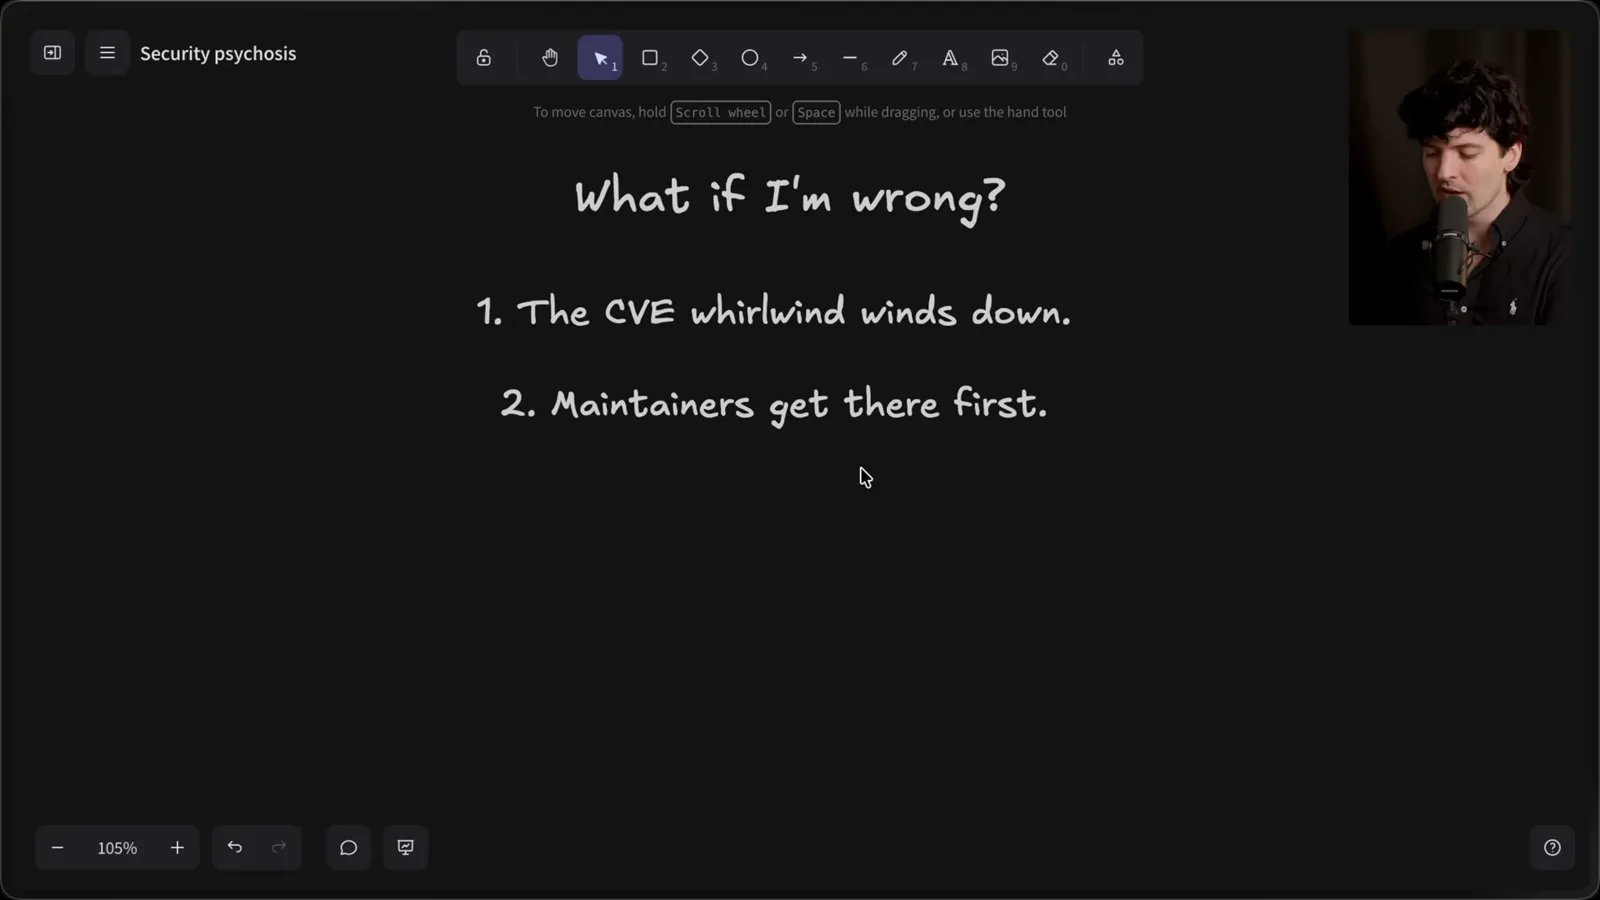
我问自己,什么证据会改变我的看法。一种可能是,大量发现集中清理了过去积累的缺陷,之后发现速度下降。仅凭公开 CVE 的数量不能确定底层软件是否越来越不安全:报告习惯、范围和发现能力也会影响数字。
另一个值得期待的可能是,维护者比攻击者更早发现并修复更多问题。AI 辅助分析可以帮助防御方,但仍需要专业人员验证结果,也需要资源采取行动。Mozilla 和 curl 的维护者都描述过有用的 AI 辅助发现,以及评估结果所需的人工工作。
我提到 OpenAI 的 Daybreak 公告,作为向项目提供防御性漏洞分析的一个例子。可用性和访问条件可能变化。更大的目标是帮助维护者主动加固软件,而不是假定扫描一次就能保证安全。
安全设计也能减少某些类别的错误:内存安全语言可以防止许多内存安全问题,数据访问时也应强制执行授权边界。这些选择都不能消除所有漏洞;现有系统、配置、依赖和人工审查仍然重要。
我建议大家及时修补操作系统和重要软件,同时从安全修复与供应链风险两个角度评估依赖更新。对所有软件包一律等待固定时间并不总是安全:正在被利用的紧急漏洞可能需要立即处理,而刚发布的依赖则可能值得额外审查。
我仍然认为开源很重要。目标是改进我们信任、审查、分发和更新代码的方式,同时为维护者提供必要支持。安全需要权衡,更快的工具让谨慎协调和恢复规划更加重要。
同频道的其他文章
 38:47EN → 简体中文
 Theo - t3․gg· 2026年10月28日Theo 的长时间 Agent 实验:验证、算力与成本Theo Browne · Ping Labs滑板游戏和两个编译器项目展示了反复检查与弹性算力如何支撑 agent 工作,也揭示了循环可能带来的高昂成本。
 36:07EN → 简体中文Theo - t3․gg· 2026年10月27日Theo 谈 Token 成本、编程智能体与 AI 能力的价格Theo Browne · Ping Labs一则关于 Lauren 的 AI 支出估算广泛传播,引出了对缓存计价、基准测试和编程智能体工作方式的讨论。
 30:37EN → 简体中文Theo - t3․gg· 2026年10月26日Theo 的三个技能:用编程智能体审查和交付代码Theo Browne · Ping Labssol-loop、full-send 和 full-stop 如何定义审查、验证以及不同程度的合并权限。
 0:43EN → 简体中文Theo - t3․gg· 2026年10月23日Theo 区分安全漏洞与实际攻击Theo Browne · Ping Labs一段简短讲解:软件漏洞披露和攻击事件为何属于不同类型的安全新闻。
 29:22EN → 简体中文Theo - t3․gg· 2026年10月22日Theo 谈安全漏洞、被盗 API 密钥与 AITheo Browne · Ping Labs从漏洞披露到补丁部署之间的风险窗口,以及被盗推理密钥为何可能有价值的推测。
 31:13EN → 简体中文Theo - t3․gg· 2026年10月20日Theo:更聪明的模型为何能帮助更多人Theo Browne · Ping Labs从游戏修改到编译器实验,Theo 重新思考谁能从更强大的 AI 中受益。