摘要
30 秒看懂
在这段短视频中,Theo Browne 区分了可能被利用的漏洞报告,以及涉及 Railway 和 OpenCode 的攻击事件。他认为两者都值得重视,但尤其担忧后者。
- 1两类安全新闻Theo 提醒,称一切都遭到了黑客攻击可能误导读者,因为讨论涉及两类不同的事件。
- 2漏洞报告他列出 CVE 和可能被利用的软件缺陷,包括涉及 Node、GitLab、PHP、QUIC 和 LiteLLM 的问题。
- 3攻击事件他将 Railway 和 OpenCode 的事件归为攻击,并认为这类事件尤其值得关注。
要点建议
- 披露漏洞不等同于确认发生了攻击。
- Theo 将涉及 Node、GitLab、PHP、QUIC 和 LiteLLM 的报告归为漏洞披露。
- 他认为涉及 Railway 和 OpenCode 的攻击事件尤其值得关注。
全文
按章节阅读整理后的全文
01
漏洞与攻击
Theo 区分可能被利用的软件缺陷和已报告的攻击。他认为两者都严重,但特别强调后者。
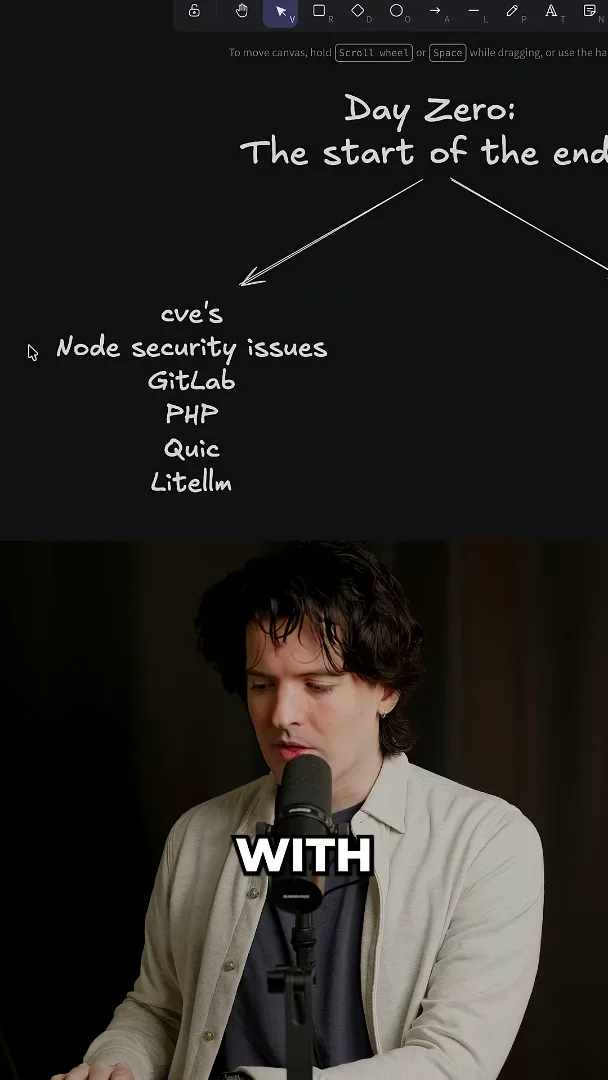
现在看起来似乎一切都被黑客攻破了,但这样的开场可能有误导性。事实上,同时发生着两类不同的事件。其中一类是 CVE 和可能被利用的软件缺陷报告,包括涉及 Node、GitLab、PHP、QUIC 和 LiteLLM 的问题。
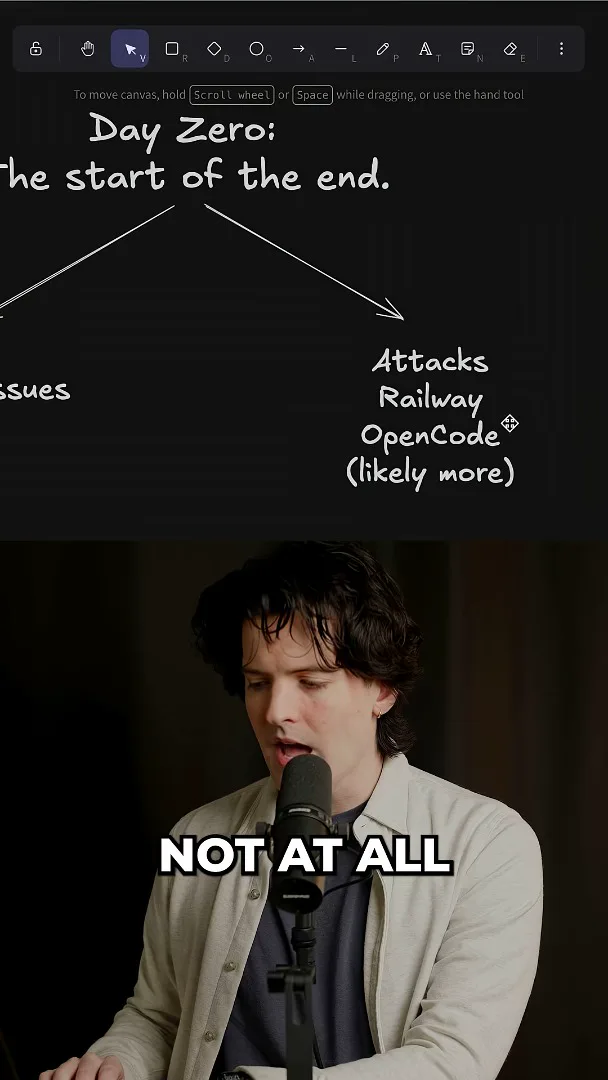
涉及 Railway 和 OpenCode 的事件则不同:我把它们描述为实际攻击。这两类事件都不好,但原因不同。我认为攻击尤其值得担忧,尽管许多人目前更关注漏洞报告。


