30 秒看懂
Matthew Berman 演示了运行在 Hostinger 赞助 VPS 上的 OpenClaw 配置;录制时该项目通常称为 Clawdbot。他介绍记忆、技能、模型路由、Telegram 话题、定时任务和自己的研究流程,同时讨论安全限制。视频反映的是录制时的软件与模型选项。
- 1指令、技能与记忆Markdown 文件定义行为和记忆;技能描述可重复的流程,工具负责执行操作。
- 2模型路由Berman 展示了主模型、备用模型,以及如何根据任务成本和复杂度切换。
- 3按话题区分工作Telegram 群组话题有助于组织并行对话;定时任务可以自动执行提醒和审查。
- 4安全需要多层措施他讨论了凭据管理、审计命令、不可信外部内容和人工审查。VPS 或 AI 扫描本身都不能提供安全保证。
- 5实际工作流他的例子包括利用已连接服务开展视频研究、频道数据分析和会议准备。
要点建议
- 独立的指令文件、技能和工具共同决定助手的行为与能力。
- 模型路由在速度、成本和任务复杂度之间取得平衡;备用模型可在服务不可用或触发限流时提供帮助。
- Telegram 话题和定时任务有助于组织并行工作及重复提醒。
- 服务器隔离、模型扫描和审计工具不能消除提示注入或凭据风险。
- Berman 用助手进行视频研究、YouTube 数据分析和每日会议准备。
按章节阅读整理后的全文
VPS 配置与赞助
Berman 介绍助手,并演示在 Hostinger 上托管安装。托管由赞助商提供,服务器和模型使用会产生费用。
我最初把当时称为 Clawdbot 的助手当作实验使用,很快它就成了我工作流程的重要部分。它连接 Gmail、Telegram、Asana 和 Slack 等服务,让我通过聊天界面请求它处理工作。视频展示的是我当时的配置,项目和界面可能已经变化。
助手可以运行在本机、独立硬件或虚拟专用服务器上。我演示的是 Hostinger VPS,Hostinger 也是本期视频的赞助商。VPS 可以让服务与个人电脑分开持续运行,但隔离本身不能保证已连接账户或服务器的安全。
在赞助的配置演示中,我选择服务器套餐、配置模型提供商的 API 密钥、部署并完成引导,然后通过 Telegram 聊天。费用取决于服务器和模型使用量。无论选择哪家托管商,都需要谨慎管理凭据和账户权限。
文件、技能与模型选择
他介绍配置、记忆和可复用工作流,然后展示自己的模型选择和备用链。
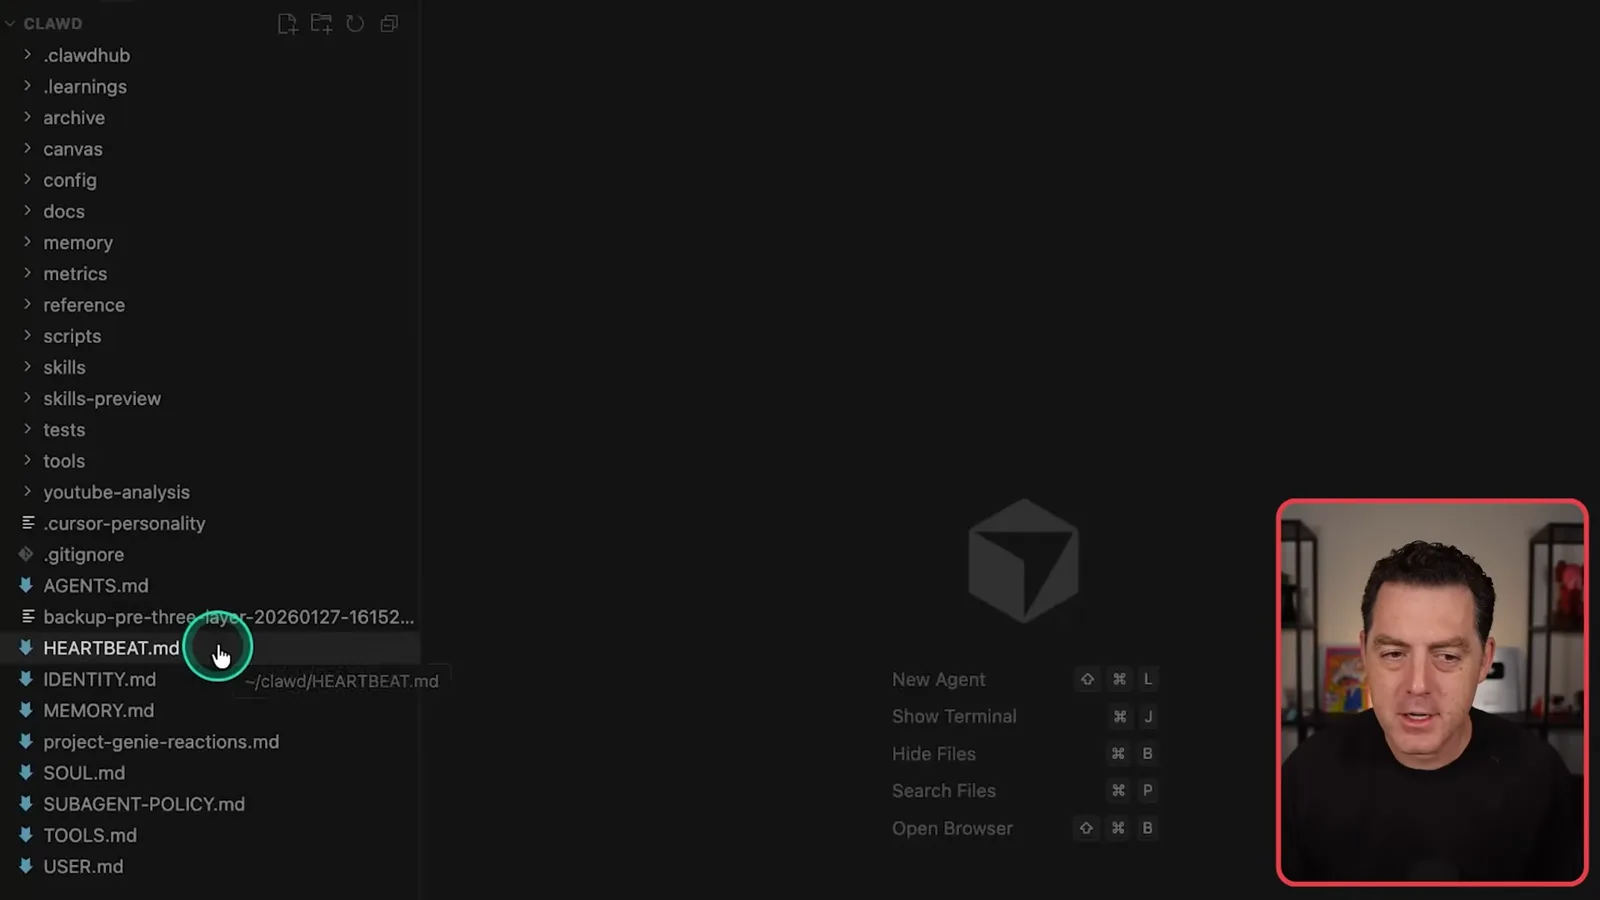
多个 Markdown 文件决定助手的行为。SOUL.md 描述个性,IDENTITY.md 描述身份和语气,其他文件则涉及工具、用户和周期性行为。你可以随着需求变化检查和编辑这些指令。
技能描述可重复的工作流,工具则包含执行操作的代码,例如从 Asana 获取信息。我经常用自然语言描述新任务,请助手建立工作流。生成的代码在获得访问权限或运行之前,仍需要审查。
记忆保存助手了解到的信息,过时或不再需要时我可以清理。保留个人信息会带来隐私和安全风险,因此应有意识地决定保留什么、谁或哪些系统可以访问。心跳可以触发周期性检查,定时任务也有类似作用。
模型选择是另一个重要决定。在这套配置中,Claude Sonnet 4.5 是我的主模型,备用模型包括 Gemini 3 Flash 和 Claude Opus 4.5。这反映了我当时对成本、速度和能力的权衡,并不是永久排名。
我可以在对话中要求切换模型,也可以用 /model 命令查看或更改模型,例如在遇到限流后。我可能用更强的模型处理困难编程任务,用更便宜的模型处理简单交互。在硬件和任务允许时,本地模型也有用。
即使向每个模型提供同样的身份和记忆,切换模型仍可能改变助手的语气。我会尝试不同路由,根据任务需求选择,也会考虑自己是否重视一致的对话风格。
集成、定时任务与 Telegram
助手连接不同服务并执行定时工作。Telegram 话题帮助 Berman 管理多条对话。
我把助手连接到自己使用的服务,包括邮件、日历、Drive、Slack 和 Asana。它可以为新集成查找或生成技能,但仍可能需要 API 密钥或其他配置。从低风险工具开始,只授予必要的权限。
我还会把困难的编程工作委托给运行在 VPS 上的 Cursor Agent,并通过 Telegram 接收进度。受委托的智能体回复方式可能与主助手不同。其他工具也可以采用类似方式,但访问权限和执行操作都应经过审查。
ClawHub 提供社区技能,可以用来寻找灵感。这些技能属于第三方代码,可能包含恶意内容。我会请助手扫描,但 AI 扫描不能证明安全;应独立检查代码和权限,不要安装无法信任的内容。
定时任务可以处理一次性提醒或重复工作。例如,我把轮换的回收日程交给助手,请它每周日告诉我该拿出哪些回收桶。关键在于把真实日程变成可重复的提醒,并检查它是否正常工作。
我使用 Telegram 群组话题组织并行工作,而不是把所有内容放在一条无尽的私聊里。视频研究、社交平台研究、电子书等分别使用不同话题,让对话更容易跟进,也减少无关上下文。不再需要的话题可以删除。
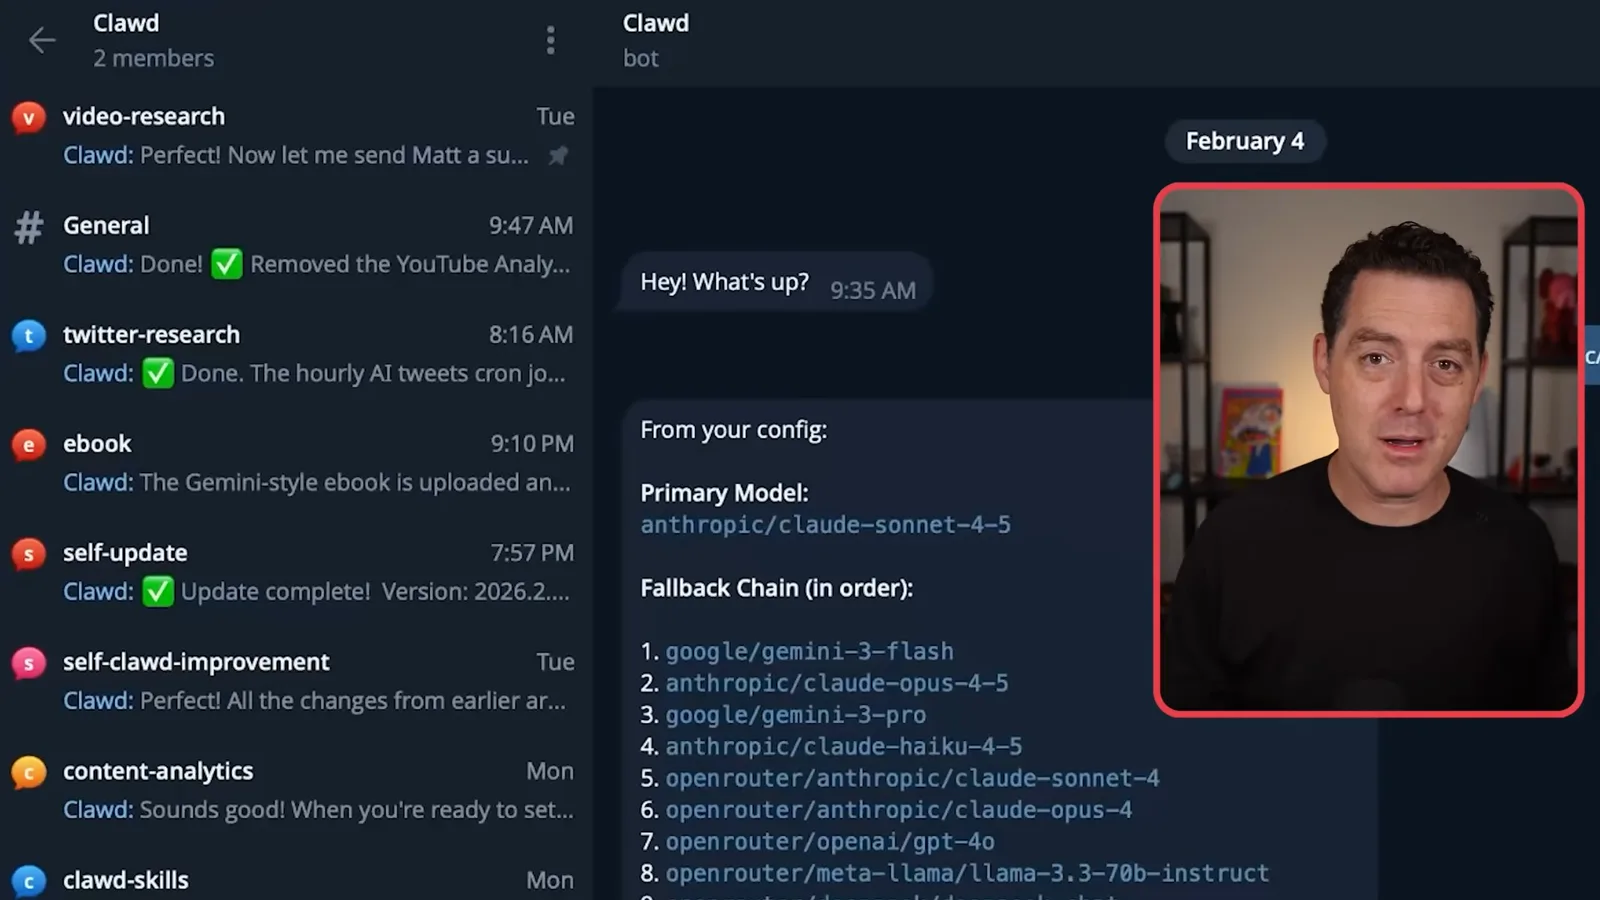
在我的配置中,我创建群组、添加机器人,并设置它回复消息,而不是只回复明确提及它的消息。具体权限和步骤取决于版本及聊天配置。应把群组成员和机器人权限限制在实际需要的范围内。
维护与安全
每日审查会提出配置修改建议。Berman 讨论密钥、不可信内容、技能、权限和人工审查。
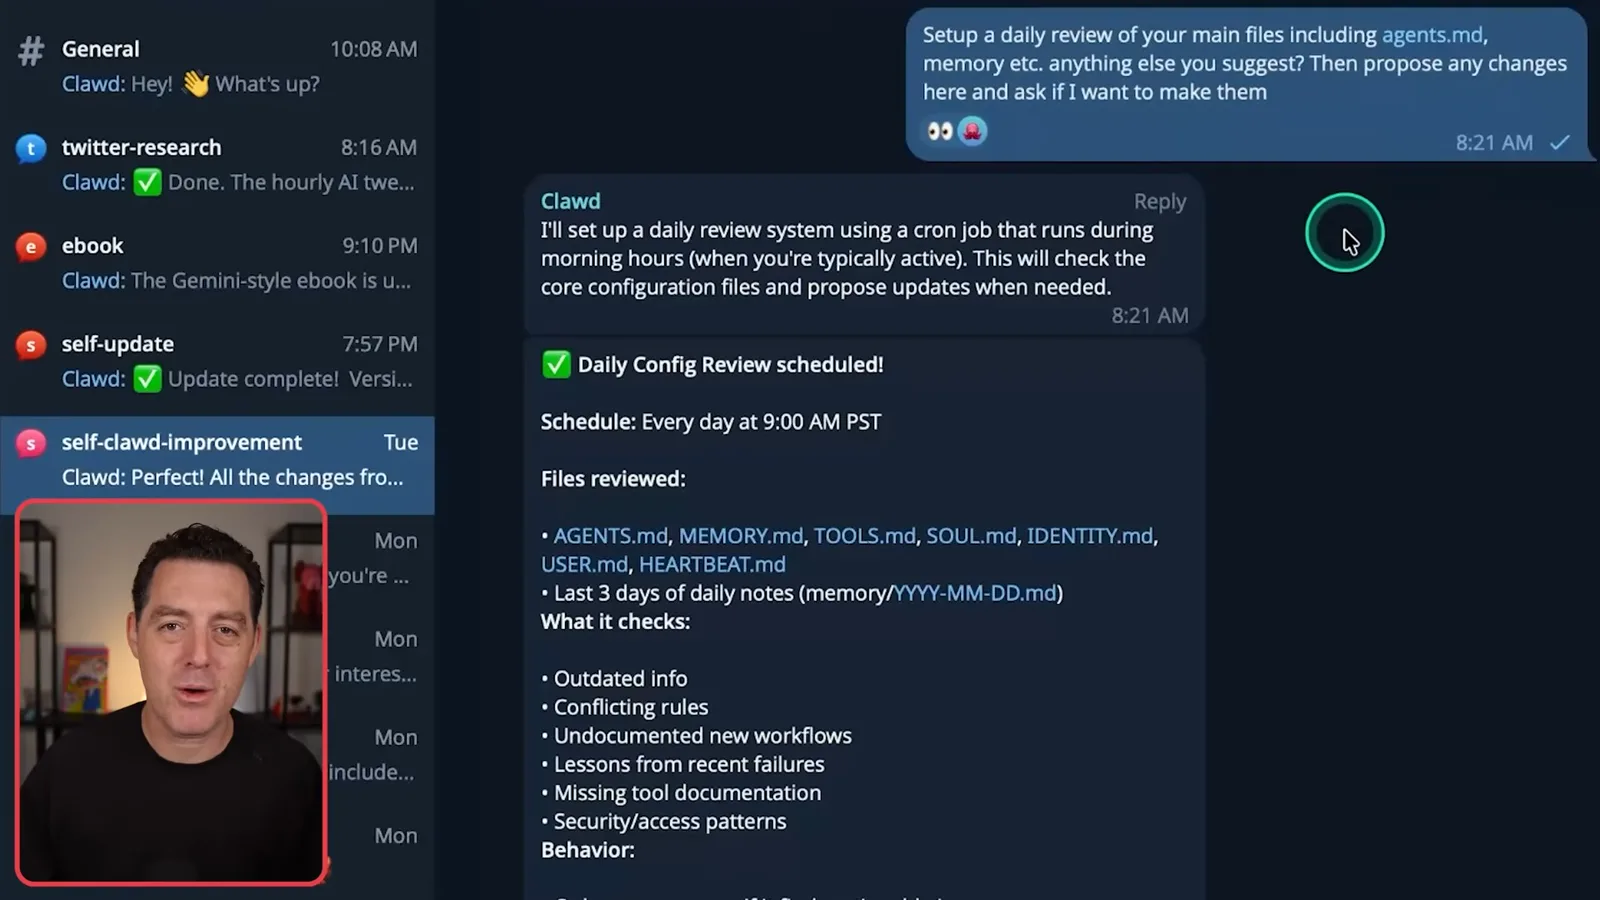
我要求助手每天审查主要文件和记忆。它检查过时信息、冲突规则、未记录的工作流以及失败教训,然后提出修改建议供我批准。这有助于避免不断积累的指令变得杂乱。
助手还可以通过连接的媒体工具生成图片或语音,并理解通过聊天发送的图片。我展示了用 Nano Banana 生成的龙虾图片,也提到用 ElevenLabs 生成语音。每增加一项服务,都需要考虑其权限、费用和数据处理方式。
安全需要特别关注。我不是安全专家。我建议不要把凭据提交到 Git,限制其访问权限,并使用视频中展示的 OpenClaw 安全审计。本地环境文件是一种选择,但它本身也需要保护;只告诉智能体小心并不够。
VPS 将运行环境与我的个人电脑分开,但连接的服务和凭据仍可能暴露。要及时更新服务器、限制网络和账户权限、检查审计结果,并了解智能体能够访问或修改什么。
外部内容是不可信数据。邮件或网页可能包含试图改变助手行为并泄露信息的指令。应把这些内容当作数据,限制智能体可用的工具和密钥,并对重要操作要求人工审查。
我讨论了使用更强的模型和内置检测降低提示注入风险,同时承认检测并不完美。模型选择和扫描都不能保证安全。社区技能乃至生成的代码都需要审查,减少敏感服务的连接也能降低暴露面。
对于复杂任务,尤其是修改文件或集成,我会先要求助手提出计划。我检查计划后再决定是否执行。这样就有机会在重要操作前发现错误并审视权限范围。
三个实际工作流
他展示视频研究、频道数据分析和会议准备。每个流程都依赖集成方式和访问权限的选择。
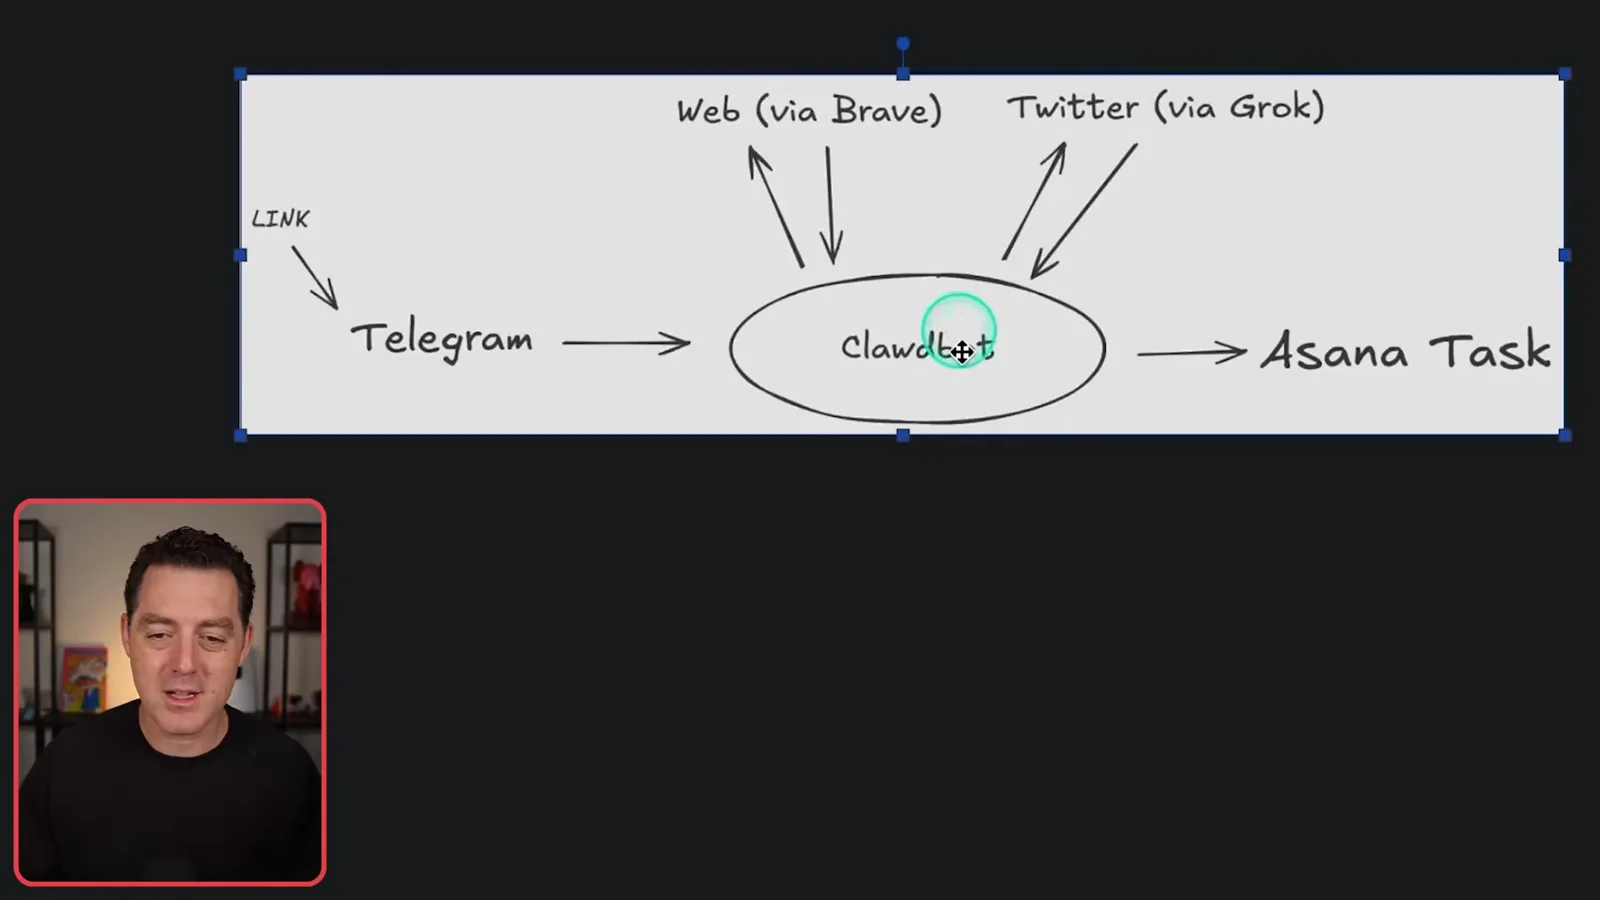
一个实际工作流从我把视频选题或链接发到 Telegram 开始。助手通过 Brave API 研究主题,用 Grok 查看社交讨论,然后为团队创建 Asana 任务。一条消息就能启动研究流程,之后我可以审阅。
在 YouTube 数据分析方面,我连接 YouTube Data 和 Analytics API,然后在专门话题里询问最近视频的表现。助手获取数据,并可将报告发送到 Telegram 或 Slack。分析数据和团队频道的访问权限都应适当限制。
每日会议准备任务会检查我的日历,找到外部会议、研究相关人员,并在早上发来摘要。我将它读取的邮件限制为已知联系人,以降低风险;不过熟悉的发件人并不能排除恶意内容或账户被盗用的可能。
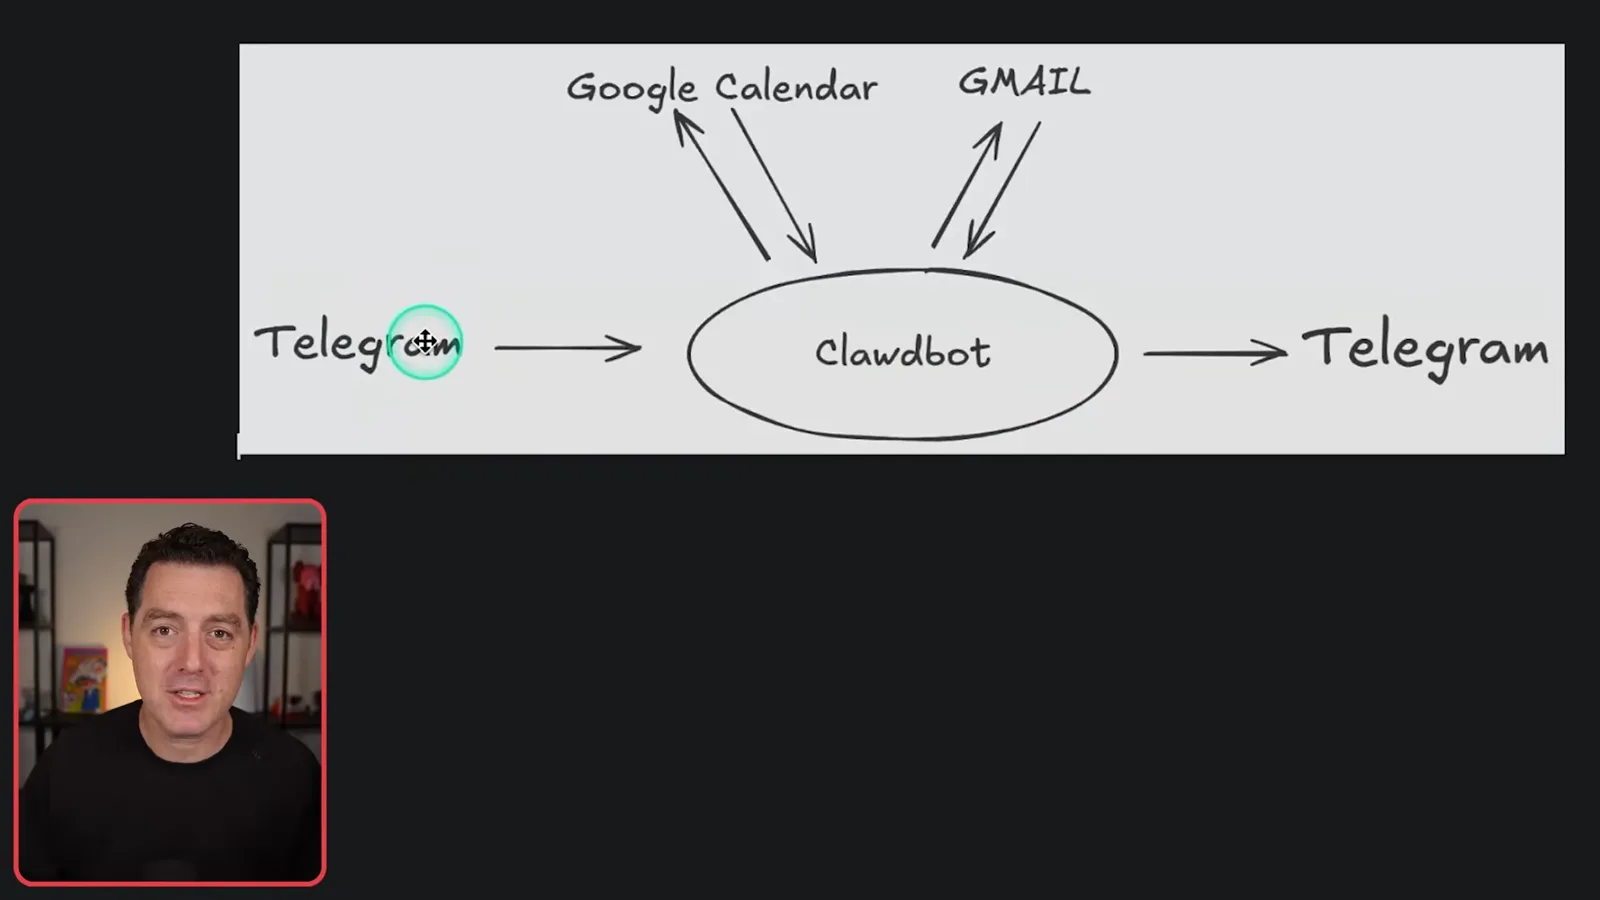
这些自动化让助手对我很有价值:它把重复的研究、报告和准备工作变成可以通过聊天请求的任务。视频结尾再次提及 Hostinger 赞助和 VPS 配置。
同频道的其他文章
 25:50EN → 简体中文
 32:20EN → 简体中文
 45:08EN → 简体中文
 0:32EN → 简体中文
 12:14EN → 简体中文
 10:36EN → 简体中文