30 秒看懂
Tim Tyler 认为,企业治理自主智能体需要的不只是软件协议。他介绍了分为指派、对齐和管理三个阶段的问责框架,涵盖唯一身份、具名人类负责人、受限权限、持续监督和分级处置。
- 1身份与责任唯一的注册表身份和具名人类负责人,让智能体变得可见、有人负责。
- 2角色与任务负责人设定相对稳定的角色;智能体的即时任务可以在运行时变化。
- 3限制委托访问权限不应沿智能体调用链扩大;共享结果受相关权限范围约束。
- 4用综合评分卡监督遵守规则和完成任务是不同目标,需要不同的衡量方式。
- 5分级处置可以根据情况采取纠正、限制、升级处理和暂停等措施。
要点建议
- 在共享注册表中为每个智能体建立唯一身份,并指定具名的人类负责人。
- 分别定义相对稳定的角色、当前任务、预算和可衡量的成功标准。
- 委托链中的访问权限应受到每个参与方适用范围的约束。
- 同时监督规则遵守情况和预期工作成果。
- 根据置信度采取分级处置,并随着证据积累调整控制措施。
按章节阅读整理后的全文
数字劳动力的治理问题
Tyler 用一则不合常理的招聘启事揭示智能体治理中的缺口,并介绍三阶段框架。
我是 Gravitee 的 Tim Tyler。想象一则招聘启事:不核实身份,没有经理,工作描述模糊,关键系统使用共享密码。这个人全天候工作,没有监督,犯错也没有后果。很少有机构会明知如此还雇用一名员工。
然而,许多机构已经将 AI 智能体作为新的数字劳动力部署。软件协议和标准仍然必要,但我建议借鉴企业如何分配、监督人类员工并落实责任。我们把这种方法称为智能体问责。
一位 AI 负责人曾告诉我,首席技术官认为智能体不同于普通软件应用,而人力资源部门则认为它就是软件。这一落差说明我们需要新的视角。该框架分为指派、对齐和管理三个阶段,并配有可审计的控制措施。
指派:身份、团队和负责人
每个智能体获得注册表身份、团队上下文和一名承担责任的人类负责人。明确交接有助于维持问责。
指派阶段确立智能体在组织中的位置。首先是身份:在一个已知的共享注册表中为每个智能体提供唯一 ID。这一身份成为框架其他部分引用的依据,类似员工在公司系统中的身份信息。
智能体也是团队的一员,即使团队只有一个人和一个智能体。它需要了解目标、决策和历史等背景,也应反馈自己正在做什么、学到了什么。应当把它看作队友,而不是假定代表你行动的智能体就是你的数字分身。
每个智能体还需要一名具名的人类负责人,为它承担责任。我的例子中,Sven 负责智能体 409:他定义其用途,负责成本和支出,并在出问题时接到通知。这个人开启了组织中的责任链。
我把负责人的角色比作照看泳池里的孩子。如果负责的大人需要离开,就要让另一位可信任的大人明确同意接手。关键是交接不能含糊:总要有人能够说“这个智能体由我负责”。
对齐:角色与权限
稳定角色和运行时任务指导工作,委托过程中的访问受到限制。Tyler 提醒不要假定对齐会自动继承。
对齐阶段定义智能体应该做什么、如何做。它的角色类似工作说明,包含用途、职责、预算和成功的标准。人或许可以通过非正式沟通澄清模糊的岗位要求,但这种方式不适合作为自主智能体的基础。
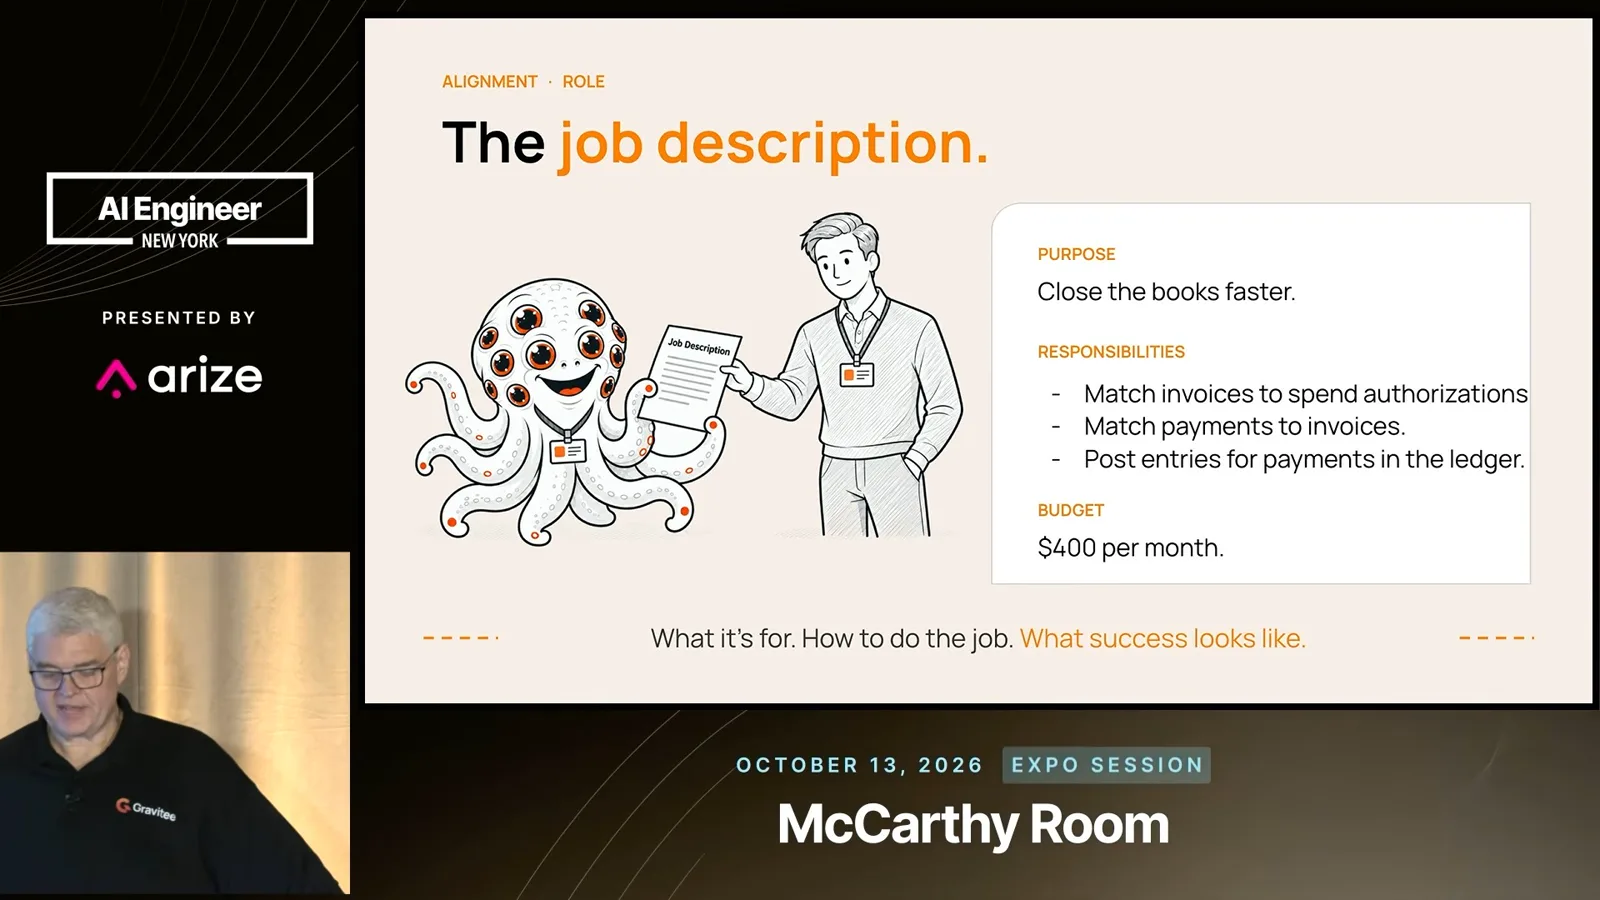
要区分入职时设定的相对稳定的角色,与运行时的当前任务。智能体可能为某次工具调用定义具体任务,但角色由负责人设定。角色应经过有意识的调整,而不是随着每项任务被重新定义。
权限说明智能体能看什么、做什么,包括可以访问哪些数据、工具和其他资源。负责人决定开放哪些权限,具体操作可能由 IT 部门或负责数据库、MCP 服务器的团队完成。定义中还应包括边界和升级处理路径。
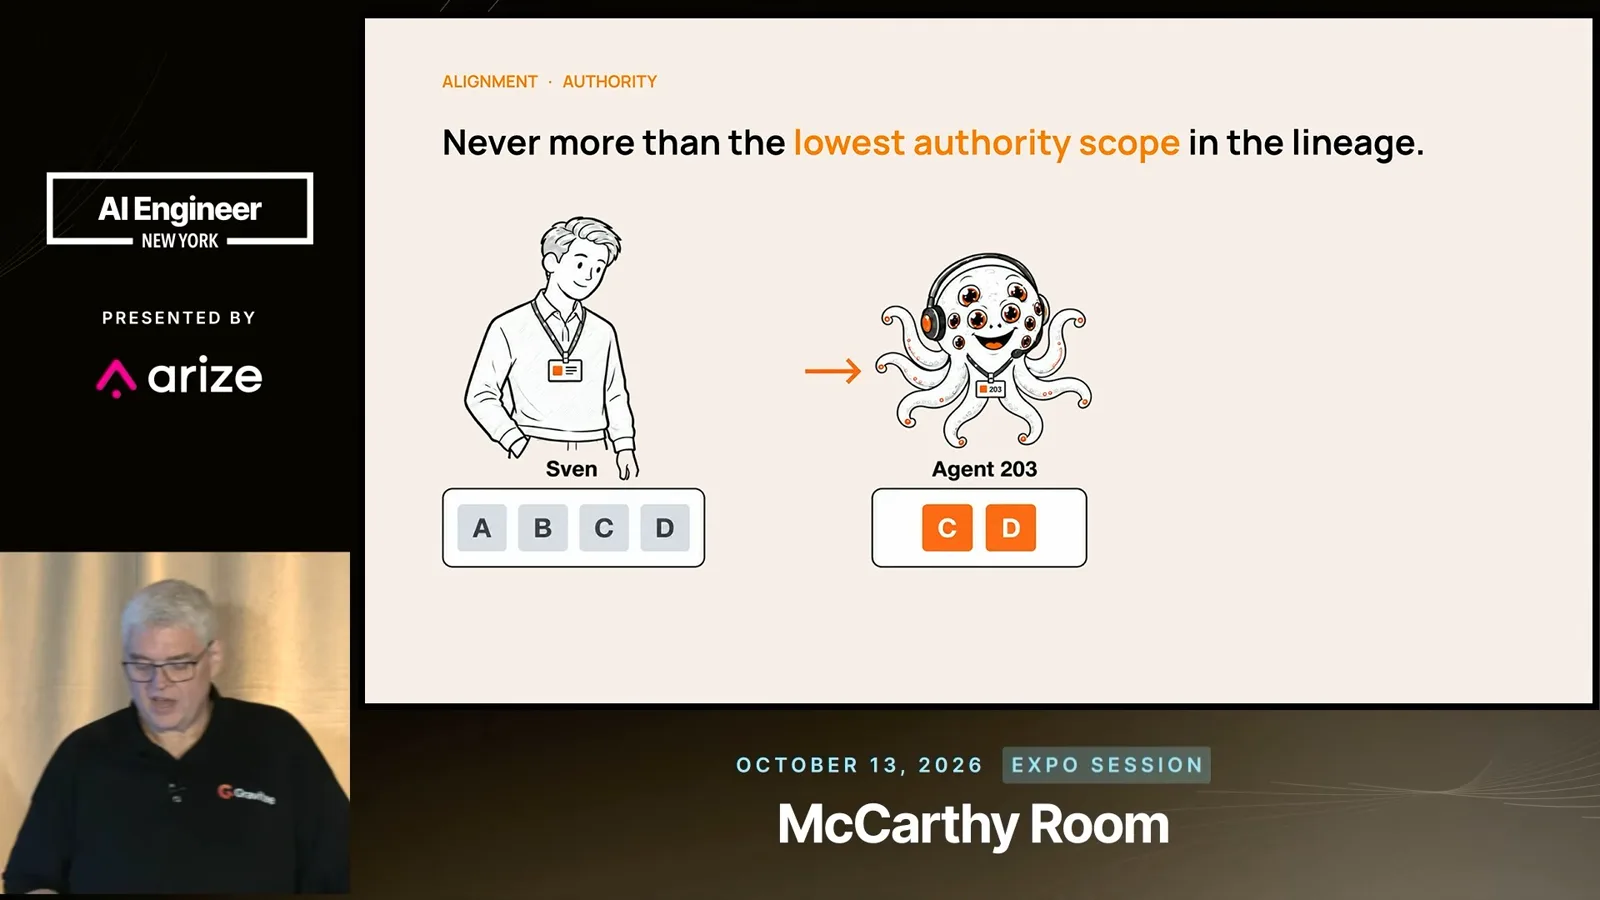
在委托链中,应采用适用的最低权限范围,而不是让权限不断扩大。假设 Sven 可以访问 A 至 D,一个智能体可以访问 C 和 D,另一个可以访问 D、E 和 F。后者可以用自己的权限完成工作,但沿这条链返回 Sven 的内容只能是各方共同拥有权限的 D。
不要假定对齐会原封不动地继承。模型带有提供商设定的默认值,团队上下文来自其他地方,外部智能体也可能引入自己的上下文。负责人未必控制这些输入,即使无法直接修改,它们也可能发生变化。
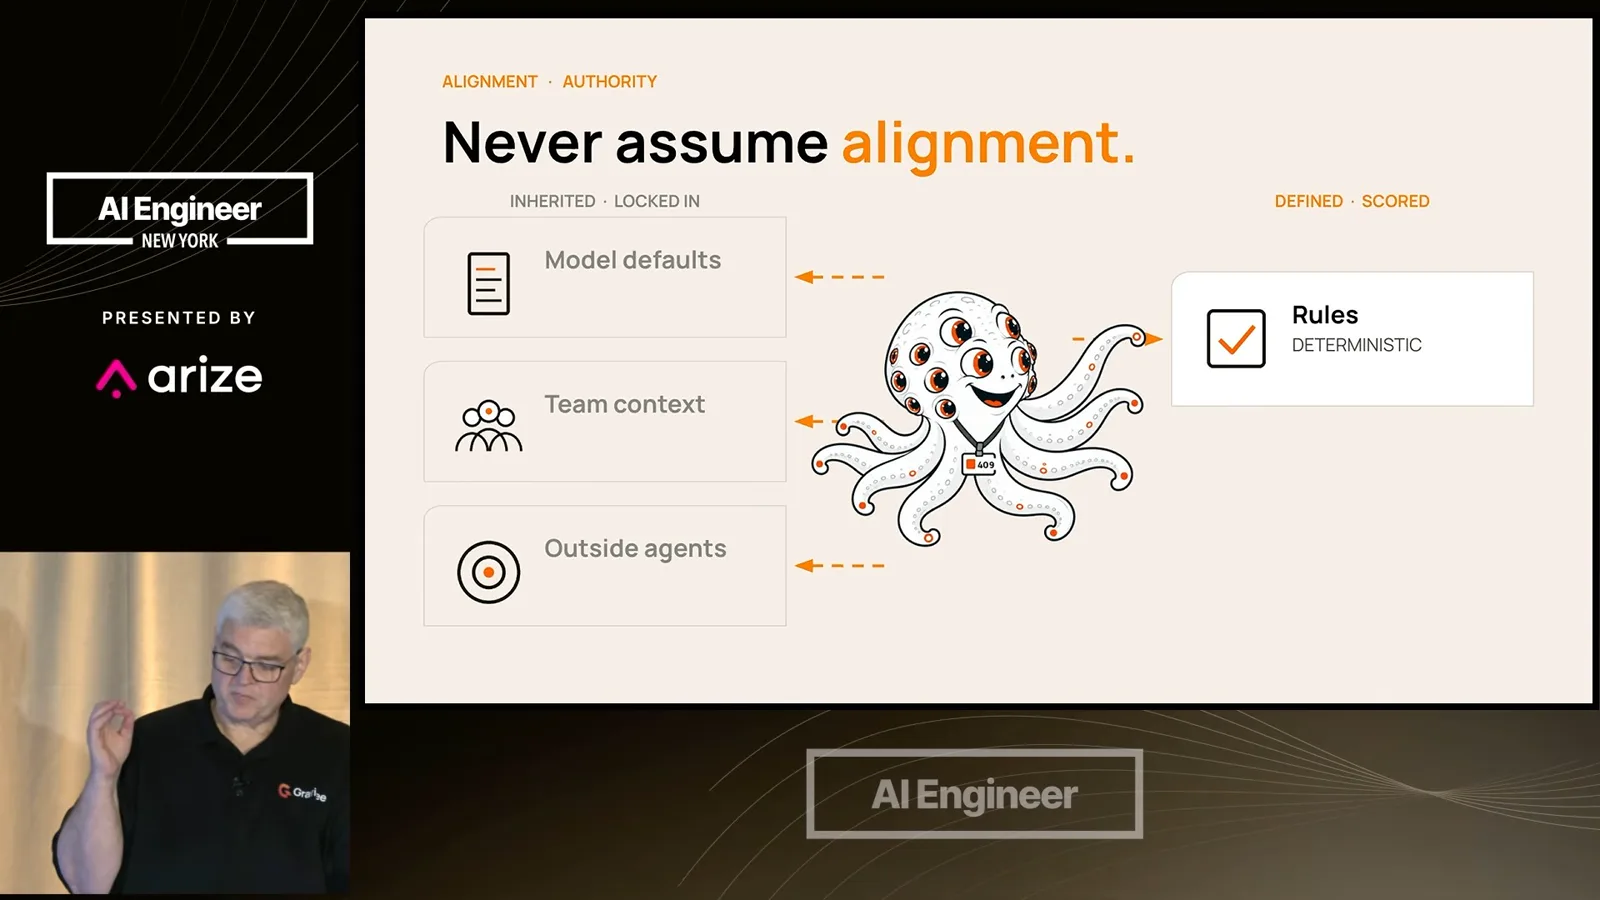
负责人可以设定确定性规则作为底线,也可以定义需要概率判断的预期结果。外部智能体也应更像承包商:先建立身份、授予权限,而不是假定它们天然属于组织内部。
管理:监督与处置
综合评分卡区分合规与成功;持续监控和分级动作以机器速度应对问题。
管理阶段负责执行前面建立的定义。组织通过设备、主管和其他检查来验证对员工的信任;智能体同样需要监督。但遵守权限范围与成功完成任务,是两件不同的事。
应使用一张综合评分卡,而不是单一指标。有些权限规则明确且确定,例如发票金额上限;角色的工作结果则可能包括发票匹配准确率或对账时间。规则可以直接检查,意图和质量往往需要结合置信度进行判断。
人类不喜欢事无巨细的管理,但智能体需要持续监督。我设想用守护智能体以机器速度观察模型、输入上下文和工作成果。如果等到季度考核,可能已经有大量决策未经检查。
智能体偏离预期时,应当采取分级处置。人犯错后的第一步,理想情况下是纠正,而不是立即解雇。同样,系统可以视情况纠正智能体、限制权限、升级处理或暂停运行。
对于概率性判断,可以用置信度阈值触发预先定义的动作。我的示例包括:在某一阈值下遮盖内容,置信度更低时请人审核,进一步降低时阻止操作。具体步骤把不确定的判断转化为预定响应。
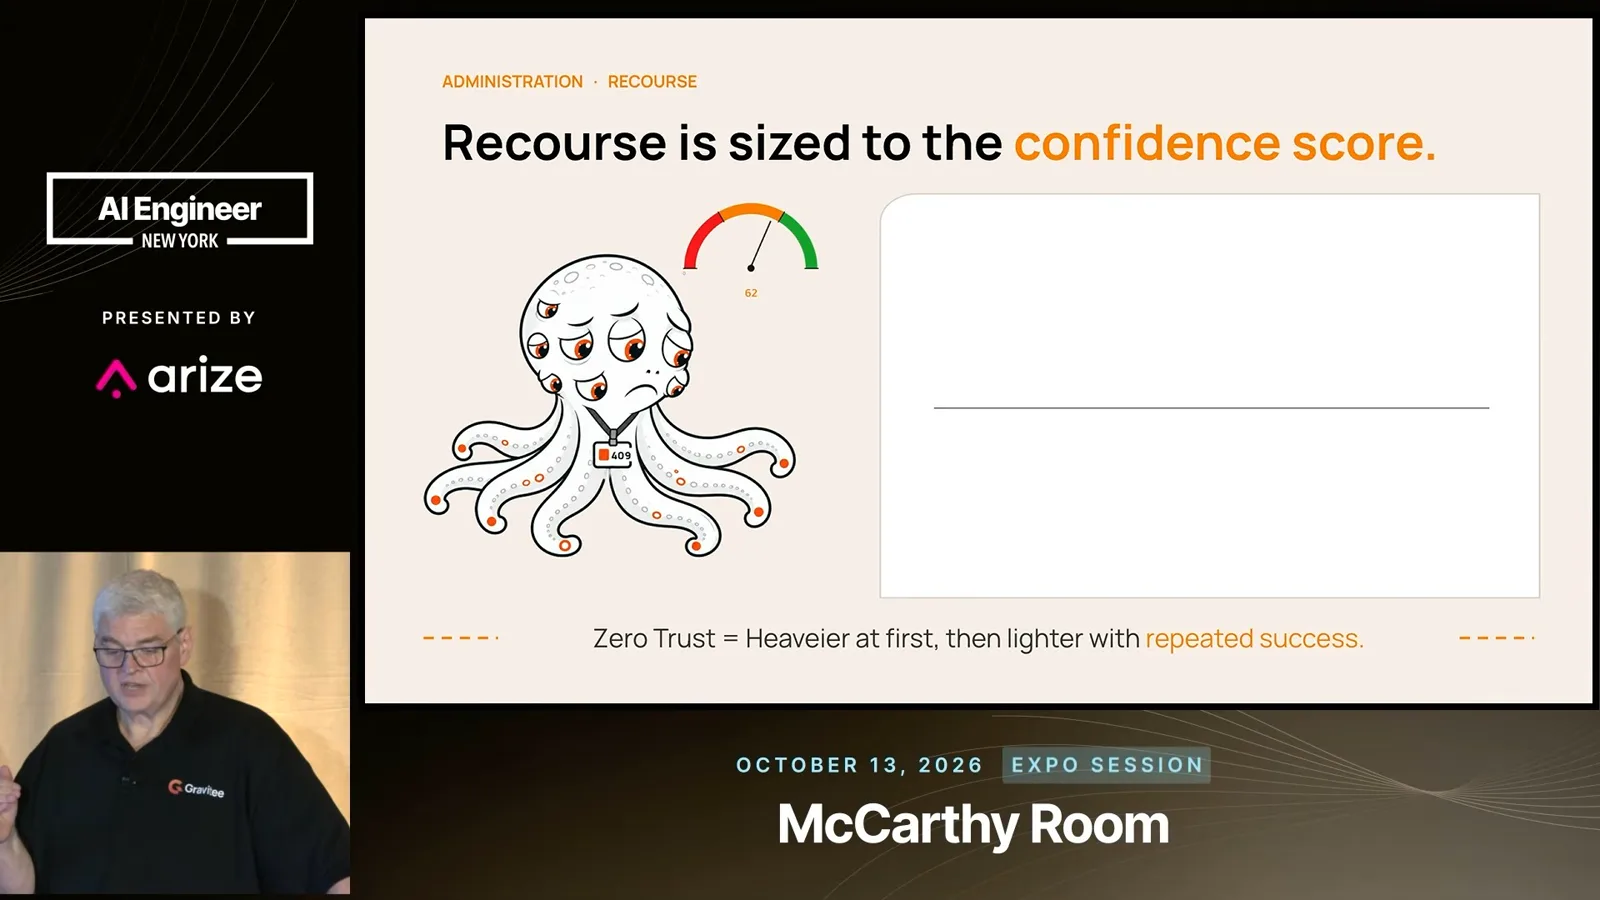
对于明确的权限违规,系统可以立即限制授权;重复违规时暂停访问;长期持续违规时暂停整个智能体。我所描述的零信任方式,是开始时加强监督,经过反复成功后再适当减轻。
守护智能体、网关和护栏可以以机器速度限制或暂停行为。负责人再像教练一样运用人的判断,调整角色或权限,让智能体表现更好或更符合边界。这些定义应持续演进,而不是设置一次就不再理会。
三个阶段可以概括为:通过指派为每个智能体命名,通过对齐限制每个动作,通过管理追踪每个结果。先为智能体建立身份,再审计框架中的控制措施,并用技术方案支持它们。
同频道的其他文章
 18:56EN → 简体中文
 AI Engineer· 2026年10月27日John Feminella:9 亿美元的银行失误与 AI 智能体的五项控制John Feminella · Two Sigma一次付款失误说明,善意和审批提示并不足够。Feminella 介绍如何为智能体提供有用的自主权,同时设置实际控制。
 23:22EN → 简体中文AI Engineer· 2026年10月27日Noyan Tokgozoglu:Optiver 如何构建快速且可衡量的 AI 平台Noyan Tokgozoglu · Optiver这家交易公司的 AI 工程负责人介绍当天接入新模型、本地基础设施、成本控制,以及回放智能体评估的限制。
 16:38EN → 简体中文AI Engineer· 2026年10月27日Aiden Sochowski:60 人公司如何保护 300 个智能体Aiden Sochowski · RunlayerRunlayer 创始工程师介绍会话监控如何揭示智能体权限、提示注入、工具错误和成本失控问题。
 56:01EN → 简体中文AI Engineer· 2026年10月26日Xander Song:用 Harbor 和 Phoenix 评估智能体Xander Song · Arize AIArize AI 工程师 Xander Song 介绍 Harbor 如何在隔离沙箱中运行真实智能体任务,以及团队如何借助 Phoenix 比较提示词改动、检查执行轨迹并测试 SQL 工具。
 19:43EN → 简体中文AI Engineer· 2026年10月26日Jack Wotherspoon 谈如何打造一支托管智能体团队Jack Wotherspoon · Google DeepMindGoogle DeepMind 的 Jack Wotherspoon 介绍 Gemini Managed Agents:团队只需一次 API 调用,就能让编程和研究智能体在云端沙箱中运行。他还讲解了持久化环境、可复用技能、由代理注入的凭据、定时触发器,以及多个专用智能体如何协同工作。
 53:04EN → 简体中文AI Engineer· 2026年10月26日Fuad Ali:为 AI 智能体建立持续改进的反馈循环Fuad Ali · Arize AIArize 工作坊将追踪、失败数据集、评估、修复建议和实验连接起来,同时保留人的判断。