30 秒看懂
OpenAI 的内部安全冲刺产生了大量发现,去重和确定负责人因此成为主要瓶颈。工程师 Ian 和 Kyle 说,其中 36% 的发现是重复项;团队于是建立了一个流程,为扫描器提供上下文,验证和归组报告,分配负责人,生成补丁并检查修复。他们介绍了开源 CLI 和托管服务 Codex Security Cloud 如何让其他团队使用这一流程的部分功能。
- 1安全冲刺演变为持续的发现与修复循环Ian 介绍了扫描、验证、分配负责人和核验修复,并给出了报告中的误报率和回滚率。
- 2扫描器需要架构和防护背景Kyle 说,限定范围的扫描指令和共享知识能帮助智能体理解代码。
- 3重复发现带来了大量分诊工作Kyle 说,内部冲刺中 36% 的发现是重复项。
- 4独立步骤检查生成的补丁是否有效verify-fix 流程在补丁进入正常审查前对其进行检验。
- 5团队可以自行组装流程,也可以使用托管服务CLI 和 SDK 支持自定义集成;云产品运行连接 GitHub 的持续循环。
要点建议
- 同时为扫描器提供任务范围和共享系统背景。
- 分配工作前先对报告去重;OpenAI 称内部冲刺中 36% 的发现是重复项。
- 验证生成的修复,并保留正常的代码审查流程。
- 代码变化时定期扫描,避免问题重新积压。
按章节阅读整理后的全文
内部安全冲刺及其结果
讲者介绍了防守者窗口期和全公司范围的安全工作,并报告了发现验证与生成补丁的结果。
OpenAI 网络安全产品工程团队的 Ian 和 Kyle 介绍 Codex Security:命令行流程用于发现和验证问题、生成补丁并核验修复,另有托管云服务。
Ian 认为,更强的模型给防守者提供了一个窗口期,可以在类似能力广泛落入攻击者手中之前发现弱点。他说 OpenAI 将安全列为全公司优先事项。
他说,在一次内部安全冲刺中,四分之一的产品工程师专门加强系统安全。团队建立了持续循环,用于扫描、验证、分配负责人并核验修复。
Ian 报告称,去重和验证后的误报率为 0.81%,Codex 生成修复的回滚率低于 1%。这项工作形成了插件、CLI、SDK 和云产品。
为扫描提供充分上下文
CLI 将有明确范围的指令与可复用的架构和防护信息结合起来。
Kyle 将流程分成五部分:提供上下文、扫描、丰富发现信息、生成补丁,再将结果融入开发流程。他说开源 CLI 为内部工作提供了核心构件。
对于 OpenAI 的大型代码库,简单要求智能体找出全部漏洞并不足够。团队将扫描拆成较小范围,并提供组件功能、暴露面和现有防护的背景。
针对单次扫描的指令规定范围和需要调查的漏洞类型。反复使用的背景则可以放在扫描器和验证器共用的知识库里,包括源码之外的架构和防火墙信息。
OpenAI 还在各组件中提交 SECURITY.md 文件,让产品负责人记录威胁模型和安全准则。Kyle 演示了如何在深度扫描中同时提供提示词和知识库。
深度扫描并行运行多个智能体、合并发现,并反复扫描,直到不再发现新问题或达到配置上限。扫描大型代码库可能需要相当长时间。
归组并确定发现的优先级
重复报告和不明确的负责人使分诊变得困难。团队加入了去重、安全标准和负责人规则。
数百个智能体扫描不同区域,产生了数万条发现。Kyle 说,去重是早期瓶颈:多份报告可能描述同一个漏洞,从而生成重复工单。
在内部冲刺中,36% 的发现是重复项。CLI 的去重流程利用智能体先将这些报告归组,再交给开发者调查。
随后团队按照安全评分标准对发现分类。Kyle 说,随着团队逐步了解哪些漏洞最重要,标准也经过多次调整,其中包括外部人员可能获得未授权访问的情况。
在一家快速成长的公司里,确定负责人出乎意料地困难。团队明确哪些小组负责哪些组件后,分配问题时工单在团队之间转手的情况减少了。
生成并验证补丁
OpenAI 逐渐转向提前生成修复。独立检查和正常审查仍是流程的一部分。
起初,开发者收到工单后,让 Codex 提出修复,再通过拉取请求将修改送入生产环境。随着上下文和信心改善,团队开始提前自动生成补丁。
Kyle 将自动化比作一个可调节的旋钮:团队可以随着信心增长逐步扩大其作用。CLI 的补丁流程可以接收启动开发环境和测试修改的说明。
额外的 verify-fix 步骤检查补丁是否真正解决了问题;Kyle 将它比作质疑拟议修复的对抗性智能体。生成的修改仍要经过组织正常的审查流程。
讲者说,CLI 的基础功能可以适应不同工作流程,不论其中要求代码审查、质量检查还是产品审查。团队可以把它们接入代码库和持续集成,而不必替换现有流程。
随着代码变化持续扫描
讲者介绍模型改进和持续扫描,并演示托管云流程及 GitHub 集成。
Ian 展示了第三方 PatchBench 对比,称在所示测试中,较新的模型以更低成本取得了更好的结果。他预计模型进步也会改进同一套安全流程。
他描述了一个先出现大量积压、清理后发现数量减少且检测更快的过程。他说,要保持这种状态,代码库变化时必须持续扫描。
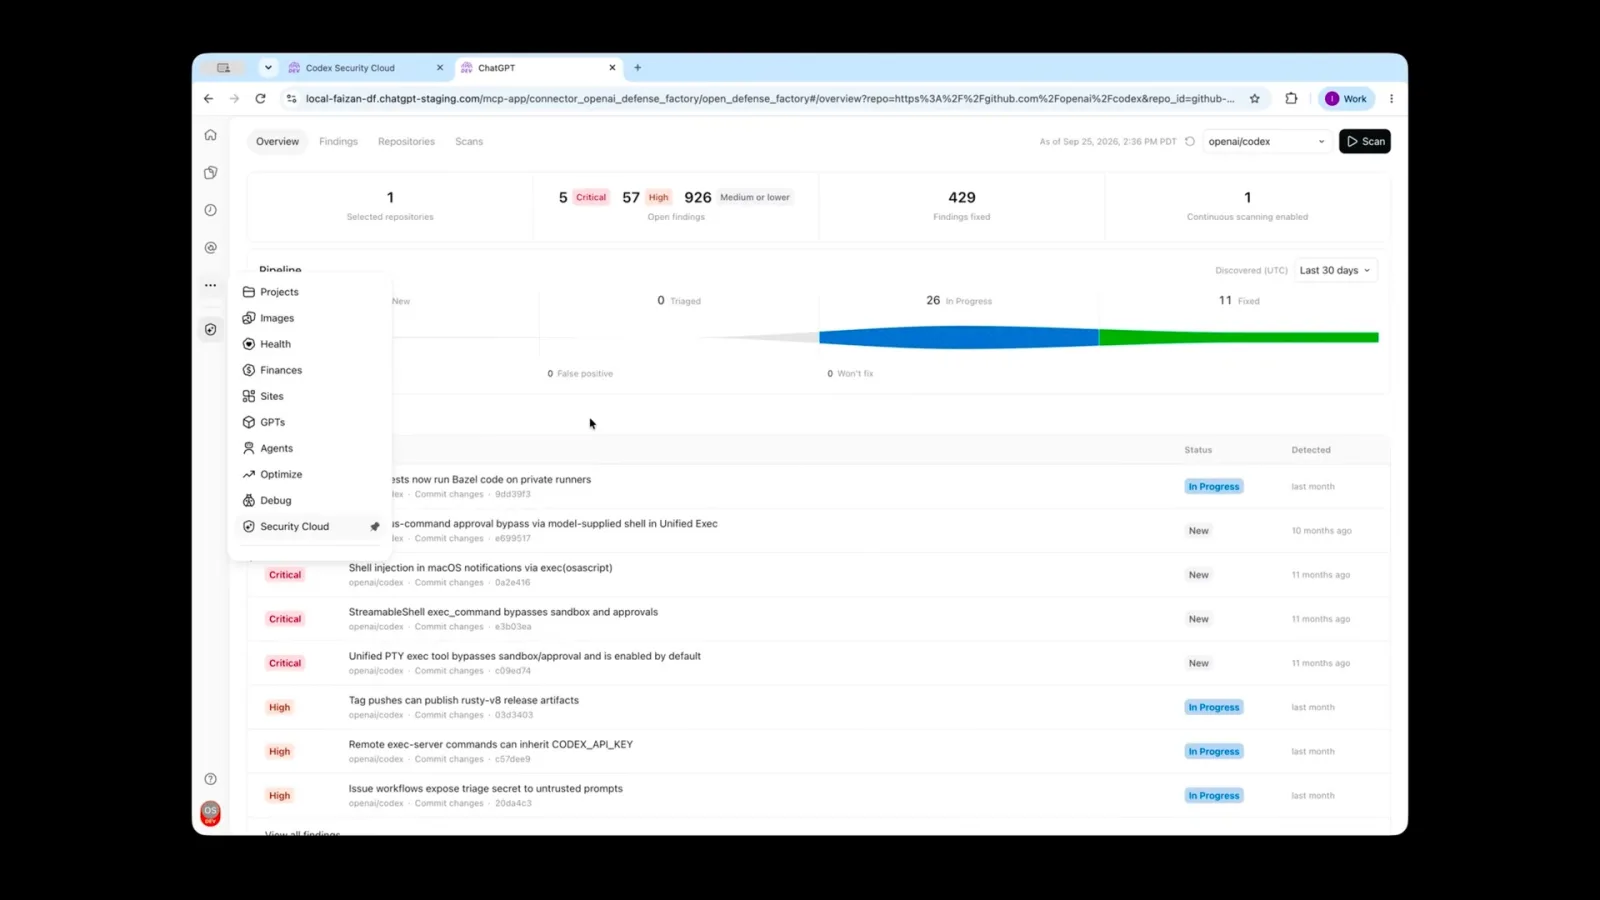
Ian 说,CLI 和 SDK 可以组合进持续集成或 GitHub 工作流。Codex Security Cloud 则提供与 GitHub 代码库连接的托管持续循环,并使用面向安全任务的 Daybreak 模型。
在云端演示中,他安装插件、连接 GitHub,并设置每次新提交时扫描。结果页面展示发现的问题,还允许生成补丁并作为拉取请求供审查。
同频道的其他文章
 27:44EN → 简体中文
 OpenAI· 2026年11月11日插件扩展将交互式工具带入 ChatGPTCorey, Max Neuber · OpenAIOpenAI 介绍插件发现、侧边栏和文件入口、事件驱动自动化及修订后的提交方式。
 24:01EN → 简体中文OpenAI· 2026年11月11日智能体工作何时需要循环、子智能体和共享日志Raj, Eric · OpenAIOpenAI 的 Raj 和 Eric 解释持续工作、何时委派以及如何协调长期任务。
 22:37EN → 简体中文OpenAI· 2026年11月11日GPT Live 如何在智能体工作时继续对话Alex, Erika · OpenAIOpenAI 演示同时听说、后台委派和返回更新的三种方式。
 19:44EN → 简体中文OpenAI· 2026年11月11日托管智能体框架如何持续完成长期任务Charlie, Steve · OpenAIOpenAI 工程师解释远程沙箱、长期运行状态和需要人工批准的航班改签演示。
 27:09EN → 简体中文OpenAI· 2026年11月11日一次运行六周的编程智能体实践及其监督方式OpenAI 工程师介绍维护 CI 的智能体、长期上下文以及持续运行的成本。
 20:48EN → 简体中文OpenAI· 2026年11月11日Sites 增加个人连接器和面向智能体的网页应用功能Katia, John · OpenAIOpenAI 通过两个 Sites 应用演示定时更新、按用户使用的插件和 WebMCP。